保守訪問、不明なゲートウェイ、盗まれた内線アカウントが、企業の音声サービスへの入口になる場合があります。設置とアクセスが管理されていなければ、通常のブロードバンドや音声機器も悪用されます。実務的な防御は、許可された機器と通信方法を把握することから始まります。
発信者番号は提示された識別情報であり、相手や端末の信頼性を証明するには不十分です。企業の保護には物理アクセス、端末、アカウント、SIPトランク、ルーティング、事故対応が含まれます。VoIP自体が不正の仕組みというわけでも、小型ゲートウェイだけが不正の証拠というわけでもありません。承認状況と実際の動作が重要です。
音声ネットワークのすべての機器を把握する
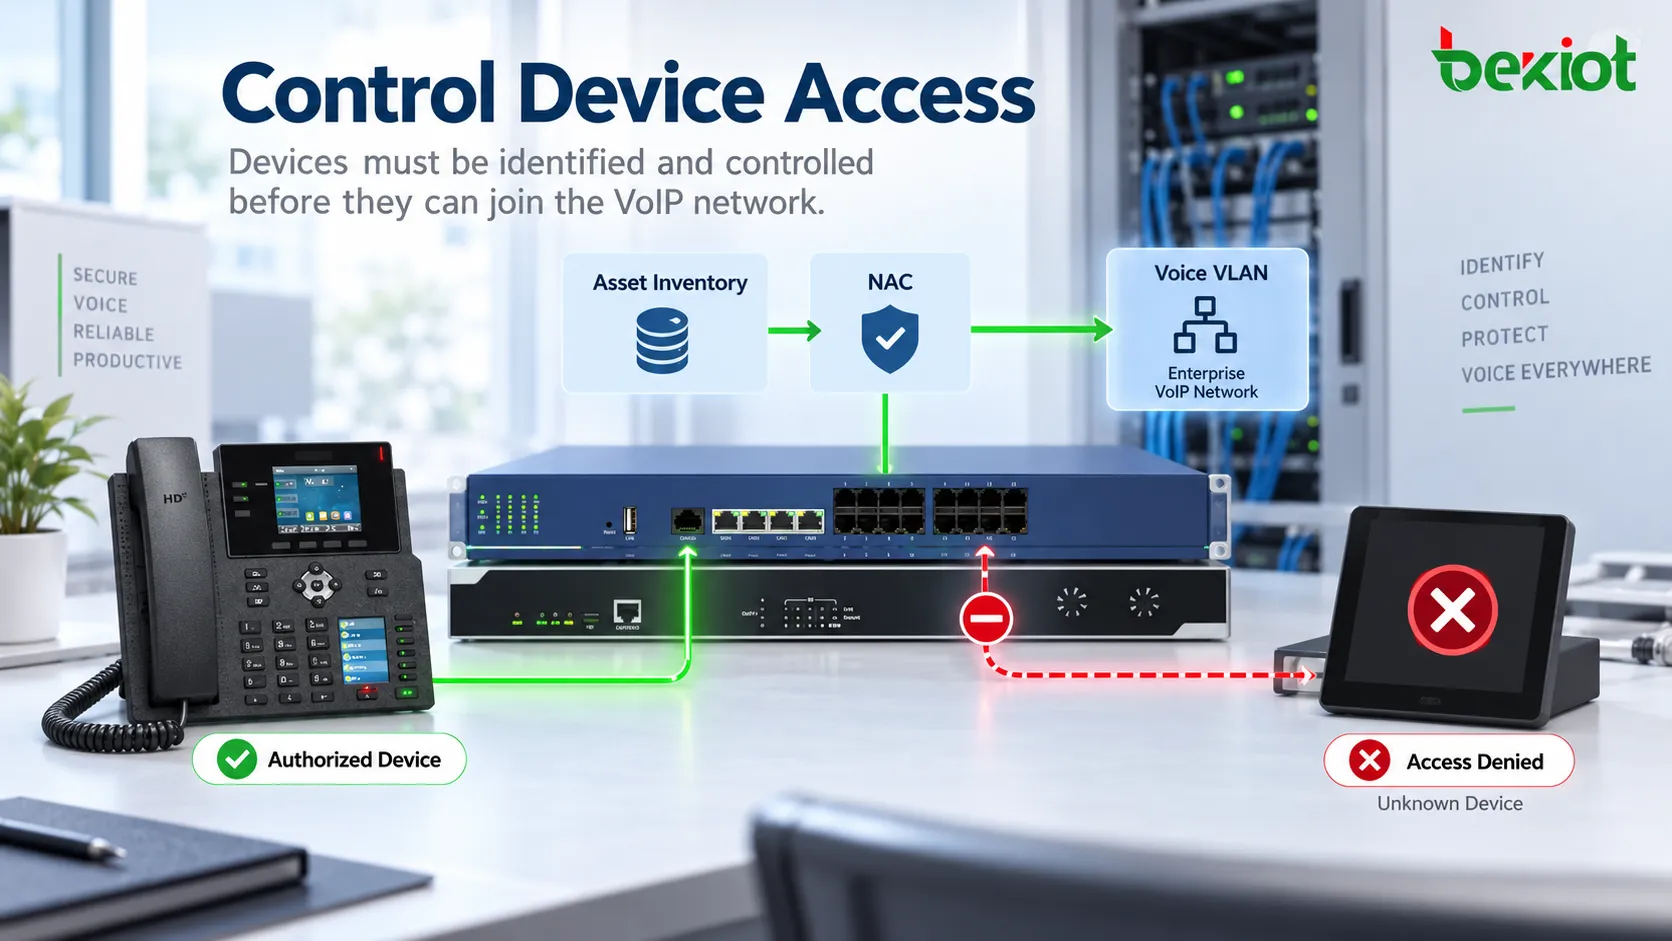
IP電話、ATA、ゲートウェイ、SBC、IP PBX、会議端末の台帳を維持します。型式、ソフトウェア版、ネットワーク識別子、設置場所、責任者、業務目的を記録してください。スイッチやプラットフォームの情報と照合し、新規追加や一時試験機器には承認を求めます。
必要に応じて音声と管理の通信を分離し、セグメント間の接続を制限し、対応する802.1Xやネットワーク入場制御を使用します。音声VLANだけでは認証になりません。MACアドレスは複製できるため、MAC制御は暗号学的な機器認証より弱い手段です。強い方式が使えない場合の補助策としてください。
機器室を施錠し、訪問者に立ち会い、業務上適切なら未使用ポートを無効化します。正当な作業指示には、誰がどの機器を何のためにつないだかが分かる必要があります。主要サーバー室だけでなく支店や露出した差込口も確認し、保守後は一時機器を撤去します。
SIPアカウントの全ライフサイクルを管理する
責任者、承認された役割、明確な通話権限を設定して音声アカウントを作成します。退職や契約終了時は速やかに停止し、役割変更時は権限を変更します。通常のSIP内線とウェブ管理アカウントを分離してください。電話番号と長期共有パスワードだけでは十分なID管理になりません。
個別の認証情報、安全なプロビジョニング、対応する証明書や端末制御を使用します。多要素認証は管理や対応アプリのログインに有効ですが、Digest認証の従来型SIP端末は対話型MFAに対応しない場合があります。すべての登録がMFAで守られるとせず、互換性のあるネットワーク制御と認証情報管理で保護します。
管理は制御されたVPNや踏み台サーバーなど信頼できる経路に限定し、変更を記録します。異常な登録を監視し、未知の機器やネットワークを調査してください。出張、通信事業者のアドレス変更、正規の冗長クライアントでも異常に見えることがあり、位置の変化だけで侵害と断定してはいけません。
外部SIPとの境界を制御する
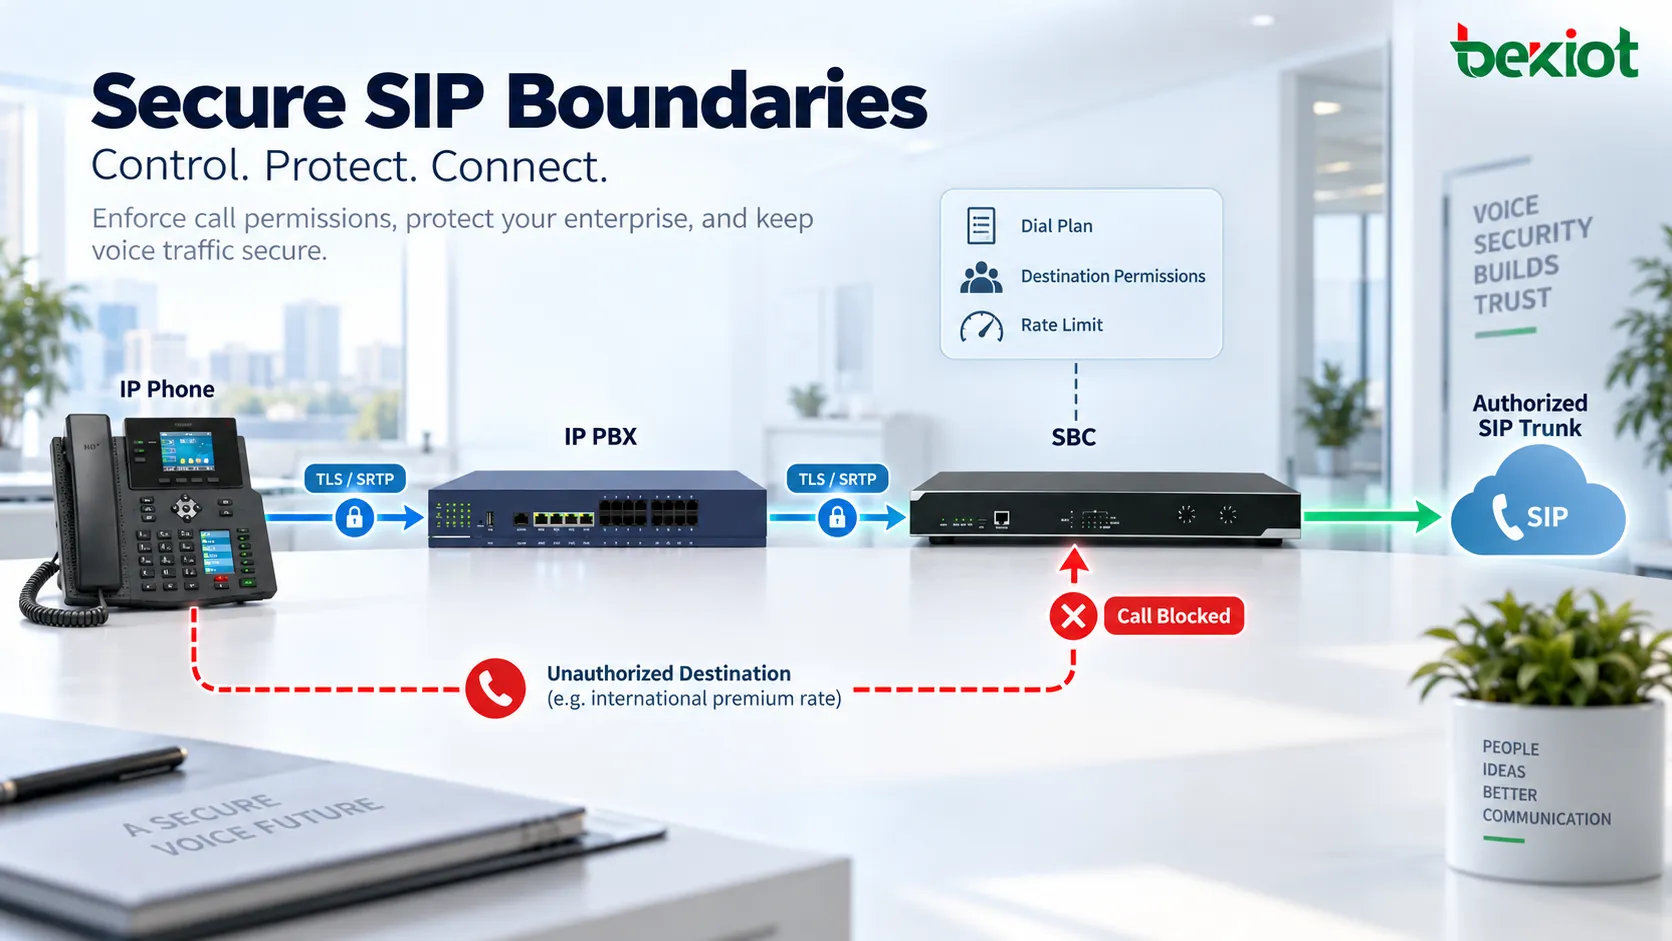
SBCは、企業と許可された通信事業者、クラウドサービス、遠隔利用者の間でセッション方針を適用できます。能力に応じてシグナリング検証、セッション頻度や同時数の制限、アクセス制御、内部構成の一部秘匿を行います。適切な設定、保守、処理能力が必要です。
ファイアウォール規則、可能な範囲の送信元制限、レート制限、サービス拒否攻撃への備えを組み合わせます。必要なシグナリングとメディアの経路だけを許可してください。公開された管理ポートや広範な障害調査例外を、運用開始後も開けたままにしてはいけません。事業者のアドレス範囲は変わるため、承認済み規則にも保守が必要です。
社内音声サービスから制御境界を通り、許可された事業者やプラットフォームへ至る通常経路を文書化します。SBCは万能なファイアウォール、不正検知器、本人性の保証ではありません。拒否セッション、許可された遠隔利用者、合意した負荷での継続動作を含め、実際の制御を試験します。
有効なアカウントの通話範囲を制限する
認証成功だけで、国際電話、プレミアム番号、SIP URIへの無制限な通話を許してはいけません。役割別のサービスクラスと業務に必要な宛先範囲を設定します。無人ヘルプポイントは承認された管理室だけで十分な場合があり、海外営業にはより広くても明示的な方針が必要です。
プラットフォームと事業者が対応していれば、同時数、通話時間、使用量、金額に適切な上限を設けます。通知は合意した対応と結び付けてください。しきい値には業務の基準が必要です。多忙なコンタクトセンターや当番チームは、昼間のみの内線とは正当に異なる動作をします。
番号計画、転送、留守番電話アクセス、呼転送権限、未使用トランクを点検します。制限された内線でも、転送規則が制約を迂回すれば高額経路を使えます。必要な緊急通報を維持し、例外を管理してください。不正対策で重要な通信を一律に停止してはいけません。
シグナリングとメディアを別々に保護する
TLSは、有効化され検証された接続上でSIPシグナリングを保護できます。SRTPは適切な暗号方式と鍵管理によって、メディアの機密性と完全性を保護できます。ポート選択や安全な通話のアイコン表示だけでは、どちらも成立しません。
各区間の証明書信頼、サーバー識別、期限、秘密鍵の保護、設定互換性を確認します。ポートを5060から5061に変更するだけでは安全になりません。SRTPには対応する鍵確立方式が必要であり、SRTP自体は完全な鍵管理システムを定義しません。
SBC、メディアプロキシ、通信事業者は暗号化を終端し、新たな保護区間を開始することがあります。シグナリングや音声にアクセスできる主体と、特にPSTN境界で暗号化が終わる場所を確認します。暗号化はアカウント認可や通話方針の代わりにはならず、有効な認証情報を盗まれれば暗号化された不正通話も発信できます。
プロトコルの正当性と行動を監視する
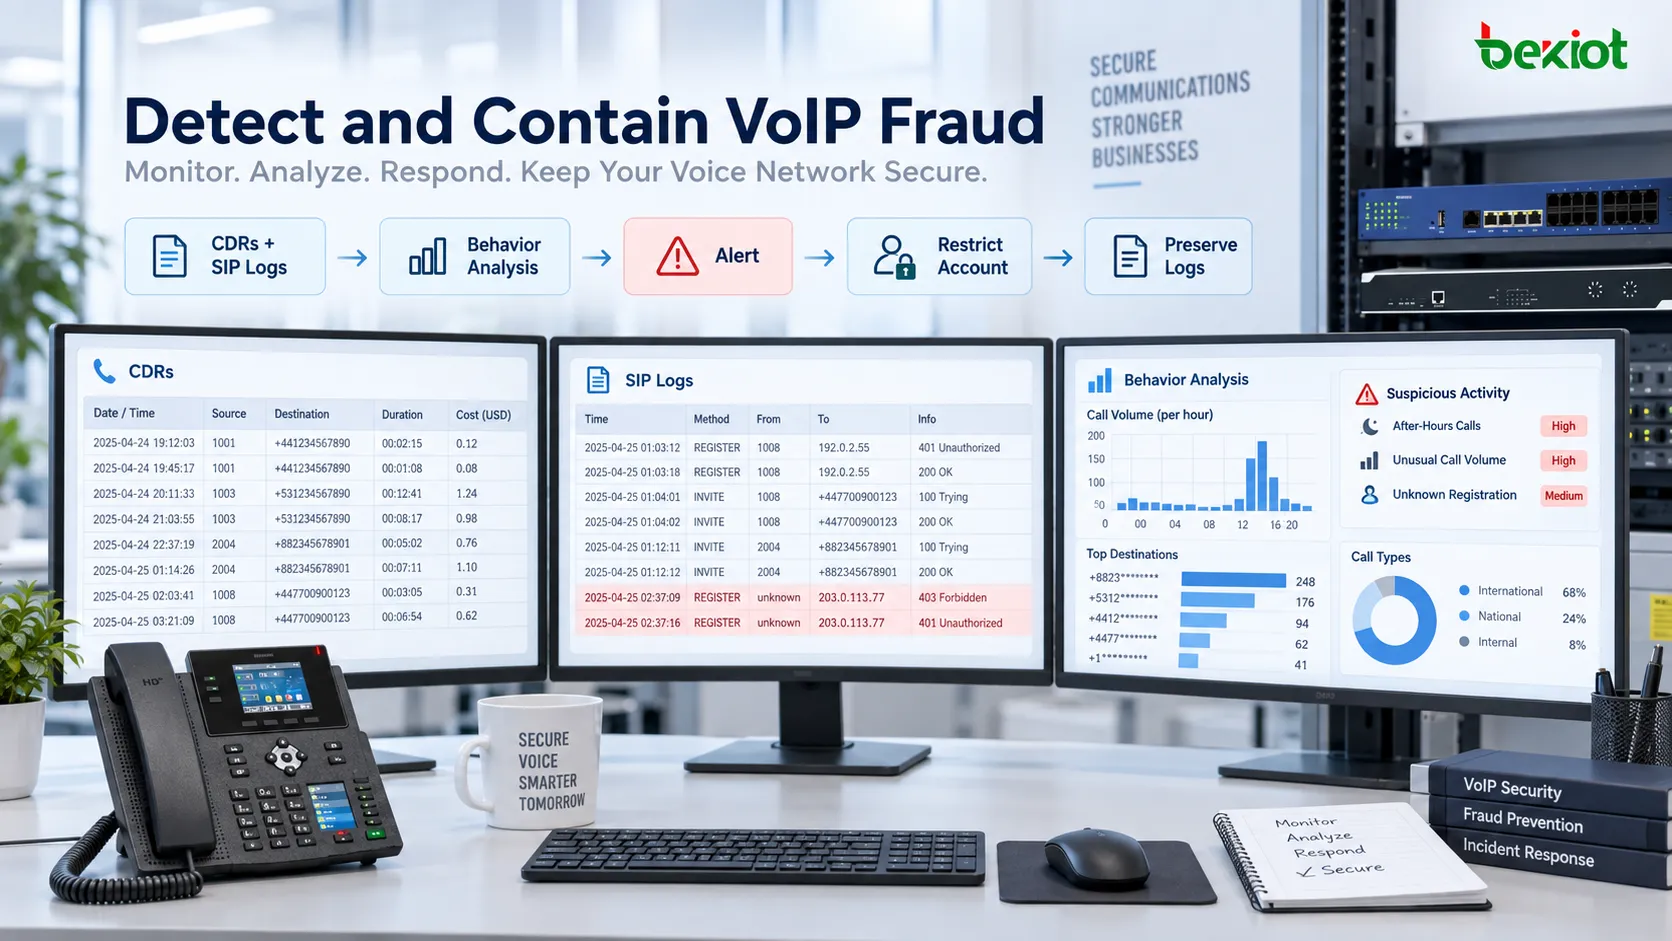
有用な通話明細(CDR)、登録・認証イベント、トランクの動作、管理者の変更を収集します。宛先、長さ、同時数、失敗率、時間帯、端末の接続元を通常の業務パターンと比較します。許可されたSIP INVITEでも、会社が意図しない通話を開始することがあります。
昼間用アカウントの深夜国際通話、休止トランクの急な通信、繰り返す登録変更、短時間通話の急増は調査対象です。それぞれ正当な理由もあり得ます。すべての逸脱を不正確定とせず、証拠を照合して調査の優先度を決めます。
ルール、統計、AI支援分析はパターンの検出に役立ちますが、利用可能なデータ、調整、人による責任が必要です。通知先、確認期限、制限条件を決めます。見逃しだけでなく誤検知も測定してください。モデルやプロトコル検査で不正防止を保証することはできません。
事故の前に封じ込めと証拠保全を準備する
IP PBX、SBC、ファイアウォール、監視システムの時刻を同期します。当事者、時刻、長さ、トランク、結果を照合できるだけのCDR、認証、プロビジョニング、経路変更情報を保存します。不正な閲覧や改変からログを守り、運用と適用されるプライバシー要件に合わせて保存期間を決めます。
対応計画では当番責任者、通信事業者の窓口、アカウントや経路を制限できる権限者を指定します。問題を封じ込めながら証拠を保全します。可能なら影響した宛先やアカウントを限定し、必須通話を維持してください。攻撃者が機器、設定配布元、管理者アカウントを支配したままなら、認証情報の再設定だけでは不十分です。
影響範囲を調査し、不正な機器や設定を除去し、侵入口を是正してから、再開前にサービスを確認します。判断を記録し、復旧後に管理策を見直してください。事前承認された対応は封じ込めを短縮しますが、自動遮断は正規の出張、需要ピーク、緊急手順に対して試験する必要があります。
保守訪問と第三者アクセスを確認する
予告のない設置や更新依頼は、既知の社内窓口や独立して調べた公式連絡先で確認します。制服、身分証、訪問者が伝えた電話番号だけでは不十分です。作業指示と訪問を照合し、持ち込み・撤去機器を記録します。
外部作業者には、必要範囲に限定した個人別・期限付きアクセスを与えます。現地作業に立ち会い、遠隔管理を記録し、終了後に失効させます。不明な機器や不審な依頼を速やかに報告できるよう教育してください。日常の保守手順が支えることで、技術的制御がより有効になります。
管理策を継続的な運用の仕組みにする
識別可能な機器、制御されたアクセス、管理されたアカウント、制限された経路、保護された通信、行動監視、訓練済み対応をつなぎます。サポート対象のファームウェアとソフトウェアを更新し、承認済み設定をバックアップし、復元を試験します。導入後も有効性を維持するため各管理策に責任者を割り当てます。
Becke Telcomの構成では、端末、IP PBX、ゲートウェイ、SBC、通信事業者、統合セキュリティ基盤のどこが各制御を担うか確認します。すべての機器に料金上限、MFA、分析、自動隔離があるとせず、対応文書と設定の証拠を求めてください。クラウドでも利用者側にはアカウント、機器、権限の責任が残ります。
承認された試験で、未知の端末の拒否、禁止宛先の遮断、合意区間の暗号化、安全な試験通知、アカウント封じ込めと復旧を検証します。許可された試験用アカウントと宛先を使用してください。実証結果、手動作業、時間外の担当を記録します。
よくある質問
クラウドPBX提供者がVoIPの安全対策をすべて管理しますか?
いいえ。責任分担は契約によります。通常、顧客は利用者、端末、通話権限を管理し、提供者は指定されたインフラとサービス制御を担当します。分担、事故連絡先、取得できる証拠を文書化します。
音声システムはどの頻度で点検すべきですか?
リスクに基づく日程に加え、大幅更新、新トランク、遠隔アクセス変更、事業者移行、事故の後に見直します。常時通知があっても、アカウント、ソフトウェアのサポート、蓄積した経路例外の定期確認は必要です。
保守業者に遠隔アクセスをどう与えますか?
承認されたVPNや制御された踏み台を経由する個人別アカウントを用い、時間と作業を限定します。ログインと変更を記録し、作業後に失効させます。管理者パスワードの恒久的な共有は避けてください。
すべての音声パケットを長期保存すべきですか?
通常は不要です。全量キャプチャには私的なシグナリングや音声が含まれ、保存とアクセス管理の負担が大きくなります。合意した方針で必要なログとCDRを保存し、個別の調査には対象を限定した承認済みキャプチャを使います。
技術資料
NIST SP 800-58:VoIPセキュリティの基礎指針。2005年の暗号化の例は、現在の設定基準として使うものではありません。