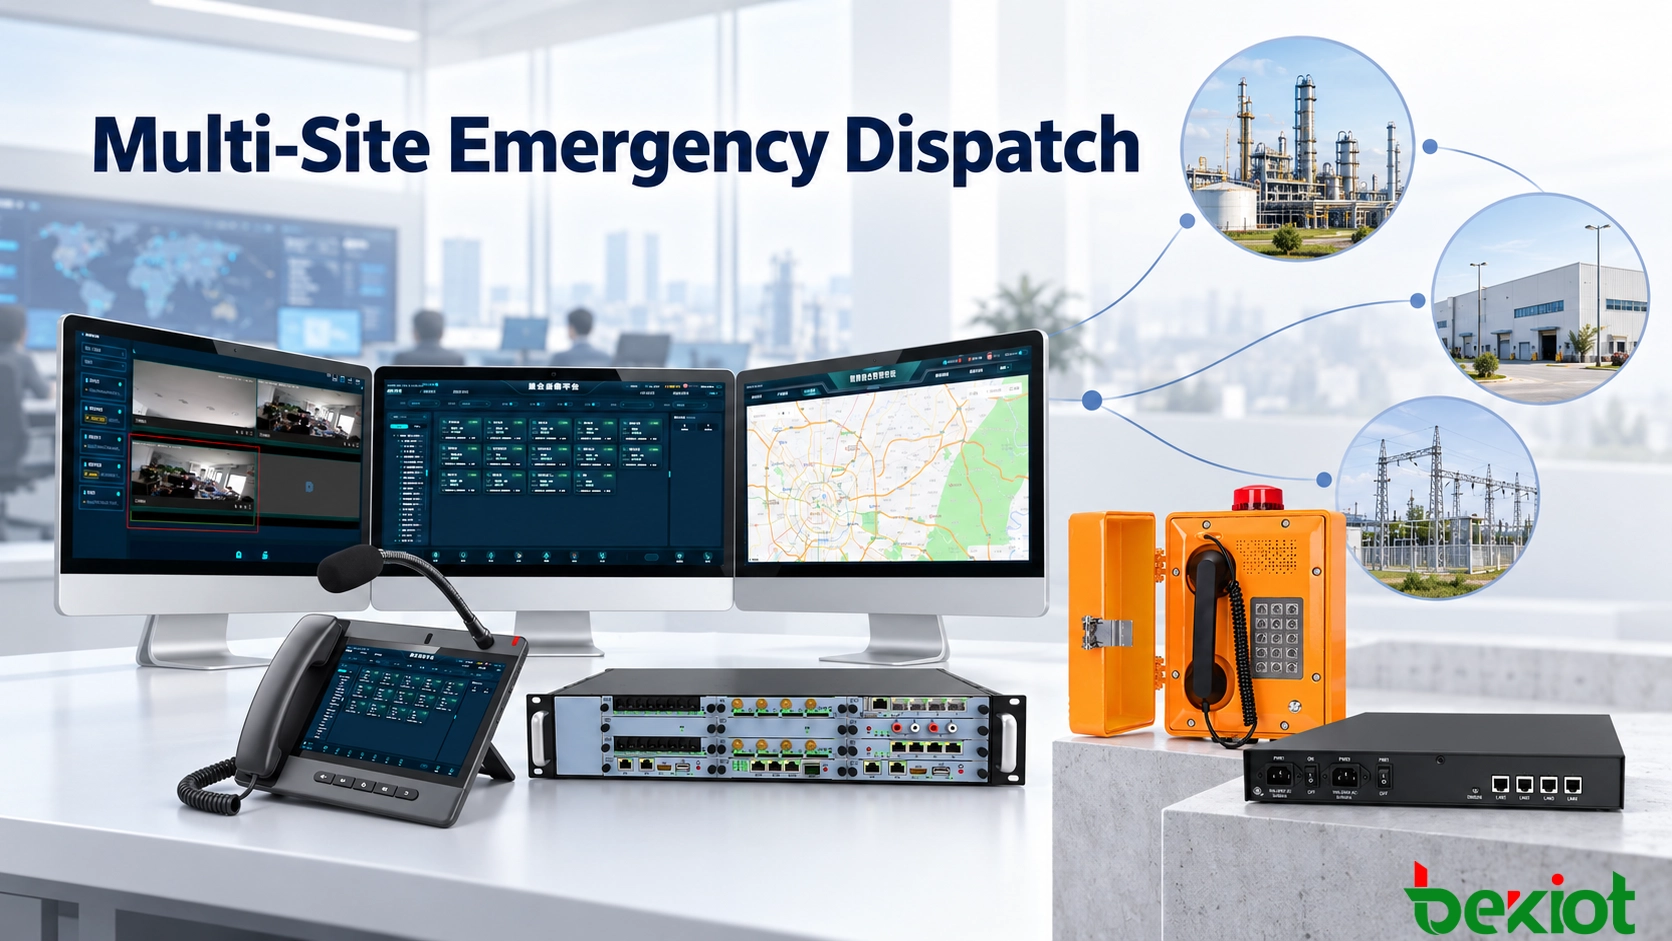
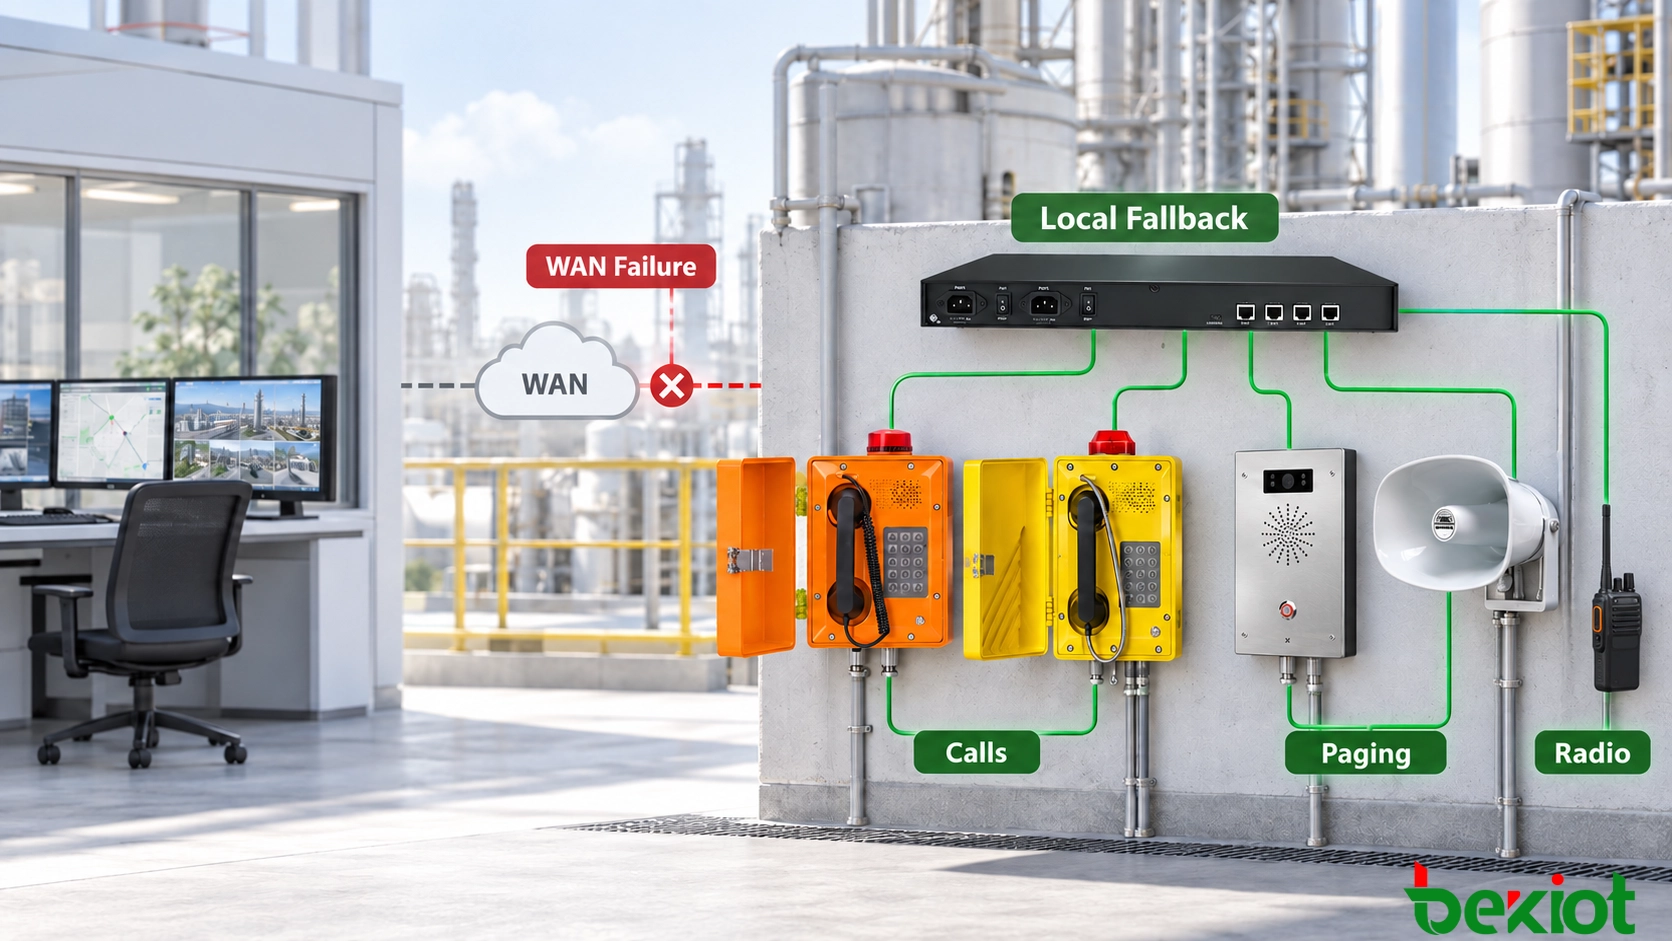
中央制御室、生産工場、遠隔変電所を持つ企業には、通常運用時に共通の指令状況を把握する仕組みが必要です。ある工場でWAN接続が失われても、作業員には構内の緊急通話、安全放送、無線による連携が必要です。各拠点が独立して運用できる範囲と、その後中央の権限を戻す方法を構成設計で定めます。
中央管理と不可欠なローカルサービスを分離する
光ファイバーの切断、ルーター故障、VPN中断、ファイアウォール変更、中央サーバー障害によって、正常な構内機器が孤立することがあります。同じ建物内の電話同士の通話でも、遠隔SIPシグナリングや遠隔メディアリレーに依存する場合があります。サービスをローカルと呼ぶ前に、両方の経路を追跡してください。
| 障害 | 継続に必要な要件 |
|---|---|
| WANまたはVPNが使用不能 | ローカル登録、ルーティング、認証、メディア接続 |
| 中央SIPまたは指令サービスが使用不能 | 試験済みの予備サービスまたはローカルコントローラー |
| 中央オペレーター席が使用不能 | 要員を配置したローカルまたは代替着信グループ |
| 中央データベースが使用不能 | 必要に応じたローカルのイベント保存と録音 |
| 一部の拠点だけが再接続 | 拠点ごとの状態と制御権の個別管理 |
三つの通信層に機能を割り当てる
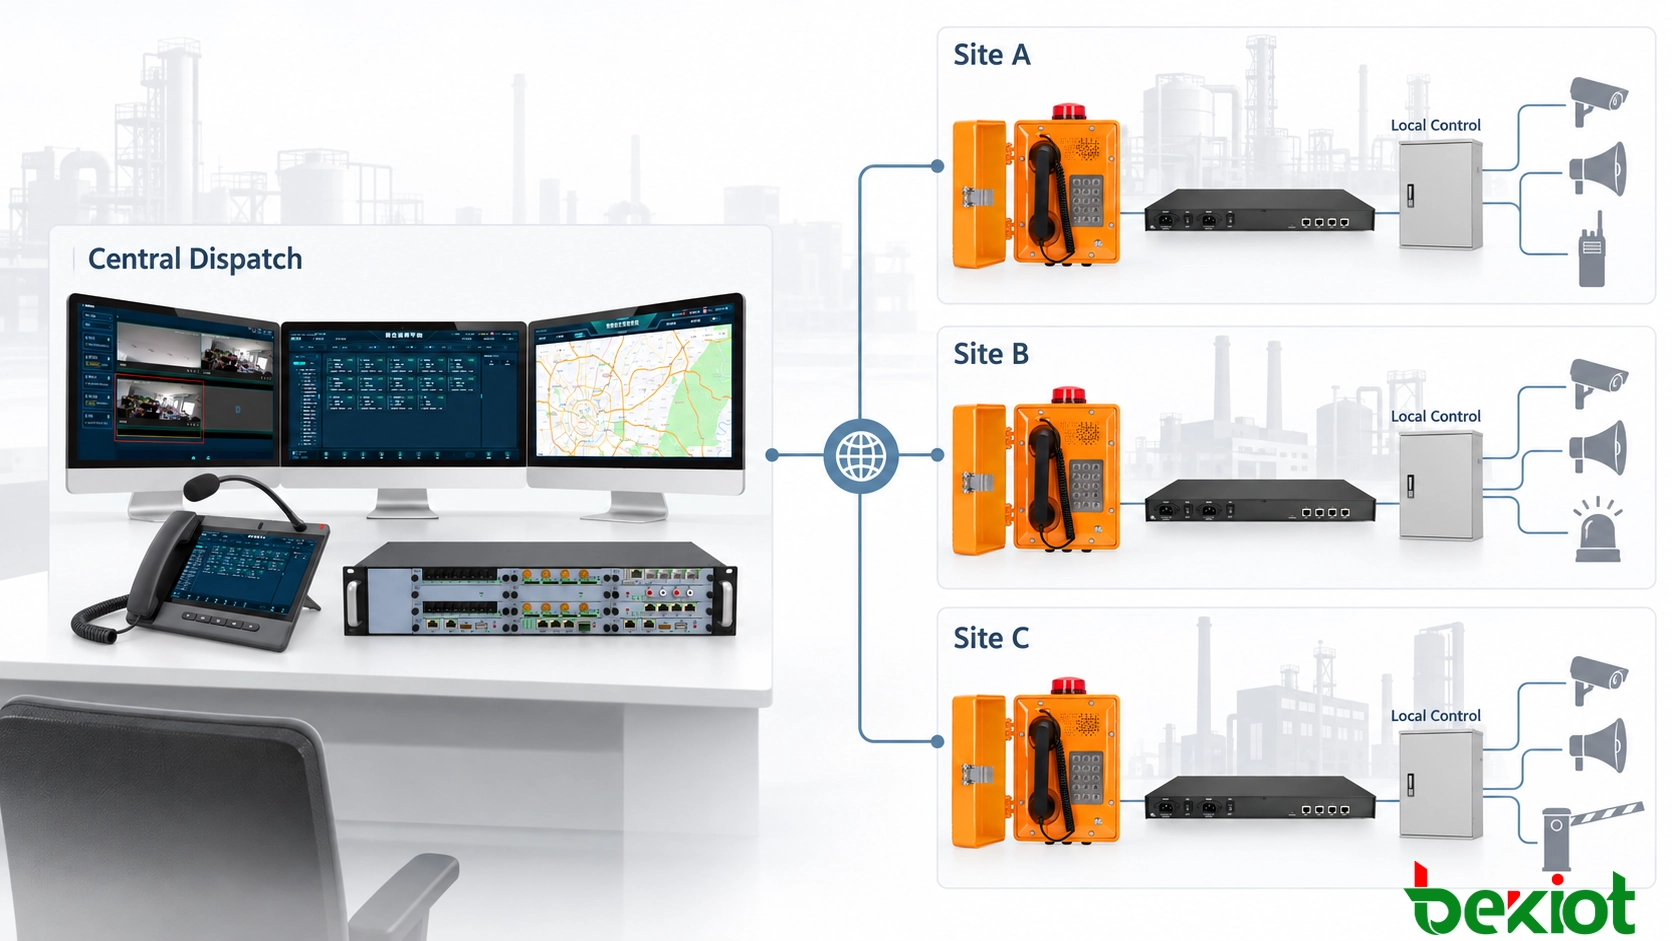
中央層は指令コンソール、SIPサービス、録音、アラーム、データベース、必要に応じたGISを通じて接続中の拠点を調整します。組織全体の番号計画、役割、ルーティング方針を維持し、許可された拠点間の電話・無線グループを作成できます。
拠点層にはローカルSIPサーバー、サバイバビリティゲートウェイ、放送コントローラー、指令装置などを使用できます。孤立時に実際に対応する構内通話、緊急番号、警報入力、無線ゲートウェイ、放送区域を明確にします。全体電話帳、映像、レポート、拠点間会議は使用できなくなる場合があります。
現場層には産業用電話、呼出端末、インターホン、マイク、スピーカー、無線機、インターフェースが含まれます。互換インターフェースとローカルルーティングがあれば、ゲートウェイでアナログ電話、PAアンプ、無線システムを接続します。SIP対応だけでこれらの連携機能が提供されるわけではありません。
Becke Telcomの統合通信システムでは、より広い連携の背景を説明しています。提案する構成のローカル継続機能、容量、ライセンス、依存関係は個別に確認する必要があります。
障害前に権限を定義する
通常、本部は拠点間調整と共通設定を担います。ローカルオペレーターは拠点の緊急事態に即応し、承認済みの構内放送アクセスと構内無線チャネルを維持します。緊急の構内警告に中央の監視を前提条件としてはいけません。組織全体への優先割込みには、明示的に許可された役割と試験済みの優先方針が必要です。
インシデントと区域ごとの責任者、制御引継ぎを要求できる人、移管を確認する人を記録します。進行中のローカル緊急対応は、終了または正式な引継ぎまでローカル制御を維持できます。両コンソールに現在の責任者と使用可能な機能を表示し、孤立拠点を到達可能と表示しないでください。
制御された手順でフォールバックする
適切なハートビート、登録確認、経路監視でサービス障害を検出します。ルーターに到達できても指令が機能している証拠にはなりません。
設定した時間だけ再試行し、利用可能な予備サーバーまたは独立ネットワーク経路を試験します。
フォールバック条件を満たしたら、承認済みのローカルダイヤルプラン、着信グループ、放送、ゲートウェイ接続を有効にします。
孤立状態を表示し、使用不能な拠点間操作を制限して、移行と以降の操作を記録します。
複数の登録先に対応する端末もあれば、互換ゲートウェイ、DNS設計、クラスタ機構が必要な端末もあります。端末の種類ごとに再試行間隔、再登録、復帰動作、通話中の処理を確認します。SIP互換性は、無停止切替や既存通話の維持を意味しません。
サービスの自動フォールバックと、指揮権移管に対する責任者の承認は両立できます。不安定な回線で切替が繰り返されないよう、安定確認タイマーと明示的な状態変更を使用します。一方が送信できても受信できない非対称障害も試験します。
依存関係を確認し、ローカルアクセスを保護する
ローカルコントローラーでは、LAN障害、PoEスイッチの停電、アンプの使用不能を補えません。必要なスイッチ、サーバー、ゲートウェイ、スピーカー、オペレーター席を予備電源の計算に含めます。リスク評価で必要なら、冗長サービスのホスト、上位回線、電源回路の共用を避けます。
中央接続なしで、ローカルDNS、アドレス割当て、資格情報、証明書、認可、時刻サービス、保存領域、ライセンスの動作を確認します。管理されたローカルアカウントと最小権限の役割、安全な管理、制限された信号・メディア経路、保護された録音を用意します。孤立しているだけの理由で認証を迂回しないでください。
携帯網、衛星、地域バックアップ経路は、サービス範囲、電源、容量、ルーティング、安全性が維持される場合にのみ役立ちます。容量が限られる場合は、大容量録音や映像より重要警報の要約と音声を優先します。外線通話は別途試験してください。構内内線が使えても公衆網への経路が維持されるとは限りません。
部分復旧時の制御競合を防止する
各拠点の状態を独立して維持します。接続中の工場、孤立した変電所、予備回線を使う拠点で、同時に異なる制御モードが必要になる場合があります。拠点識別子と区域対応表によって、通話や指令が誤った場所に届くことを防ぎます。
制御の分裂を避けるには、権限のないコントローラーからの指令を拒否する、試験済みの所有権・排他制御機構が必要です。両コントローラーが操作を受け付け続けるなら、状態フラグだけでは不十分です。所有権を確認できない場合の動作を定義し、認証された引継ぎが完了するまで中央操作を制限します。
同時放送の決定的な規則を定めます。本部の通常音声でローカル避難メッセージを中断してはいけません。高優先度の割込み、待ち行列、拒否は、コントローラー、ゲートウェイ、受信機器全体が対応する必要があります。SIP登録は優先制御やプリエンプション対応の証明になりません。
サービスを復旧し、記録を照合する
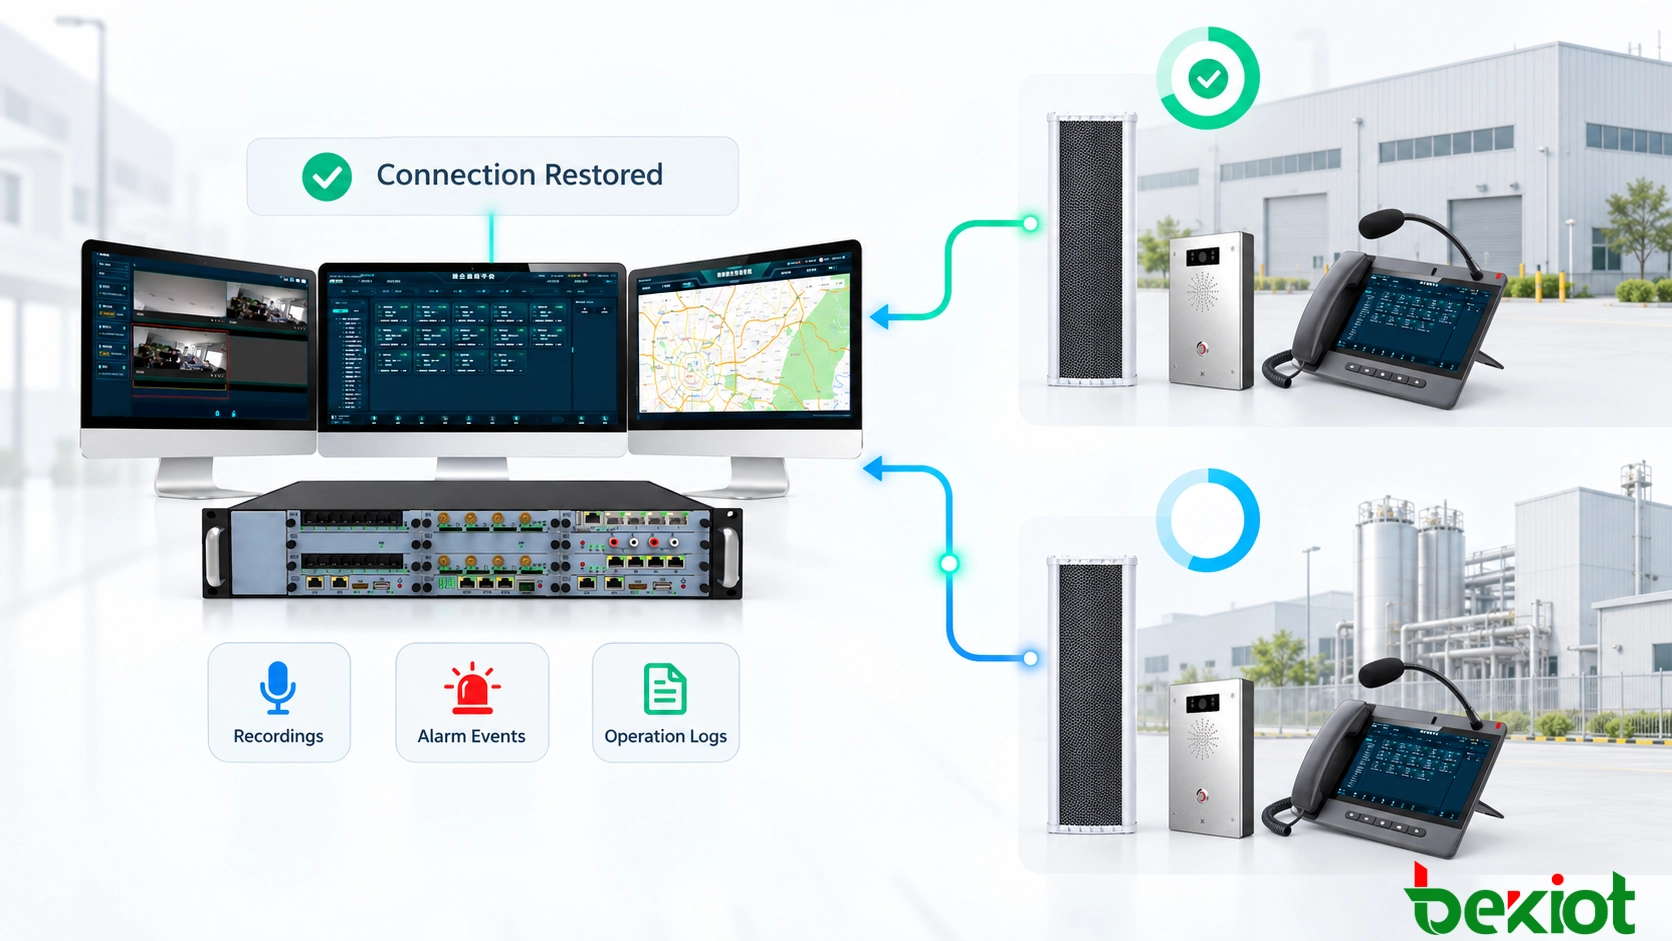
制御を戻す前に、安定接続上でSIP、指令、データベース、認証、メディアサービスを確認します。継続中の警報と未完了作業を確認します。設計が許す場合は進行中の緊急通話と放送を維持し、それ以外では中断リスクとオペレーター手順を文書化します。両端で移管を確認します。
永続的なイベント識別子、拠点と機器の識別情報、元のタイムスタンプ、受信時刻を使ってローカルのイベントと録音をアップロードします。再試行で重複が生じないようにし、失敗した転送を保持し、欠落ファイル、保存容量不足、未解決の競合を報告します。確認状態を無断で上書きしたり証拠を削除したりせず、重複するインシデント記録を関連付けます。
適切なローカル時刻源または評価済みの時計ホールドオーバーを維持します。時計品質と補正を記録します。時計がずれると、タイムスタンプだけではイベントを確実に並べられません。NTPは時計を同期しますが、インシデントデータベースの照合や孤立時の精度を保証するものではありません。
障害から復旧までの全シナリオを試験する
WANとVPNを別々に切断し、中央SIP・アプリケーションサービスを停止し、中央オペレーターを外し、複数拠点を孤立させて一つずつ復旧します。通話・放送中、中央とローカルの同時要求、識別サービスの停止、保存容量制限を加えて繰り返します。設計に応じたLAN障害と停電も含めます。
検出時間、新規通話の復旧時間、中断通話、利用可能な縮退サービス、制御された復帰時間を測定します。現場の双方向音声、実際のスピーカー出力、無線接続、タイムスタンプ、転送ファイルを確認します。登録、応答済み通話、録音項目だけでは放送が聞こえた証拠になりません。オペレーターは縮退時の手順と復旧時の引継ぎを実演します。
よくある質問
拠点はどの程度の時間、独立運用する必要がありますか。
拠点のリスクと予想修理時間に基づいて期間を設定し、それに合わせて電源、要員、保存容量、ライセンスを設計します。共通のフォールバック継続時間はありません。
複数拠点で地域バックアップセンターを共用できますか。
はい。独立した利用可能な経路があれば可能です。ただし、一つの地域障害で両中央拠点が切断される場合があるため、重要拠点には構内サービスが引き続き必要なことがあります。
アナログ電話を使い続けられますか。
はい。電源のあるローカルゲートウェイまたはPBXに、適切なアナログインターフェースと独立したローカルルーティングがあれば可能です。想定障害下で通話経路全体を確認します。
SIP製品にローカル継続機能は含まれますか。
必ずしも含まれません。端末のフェイルオーバー、ローカルサーバー機能、ゲートウェイ連携、録音容量、ライセンスを別々に確認します。端末ごとの運用については、指令プラットフォーム障害時のローカル通信を参照してください。
技術資料
RFC 3261はSIPセッションのシグナリングを定義し、RFC 3550はRTP転送と配信の制約を説明し、RFC 5905はNTP時計同期を規定します。上記の継続性と権限に関する要件は、プロジェクトで検証すべきシステム設計上の判断です。