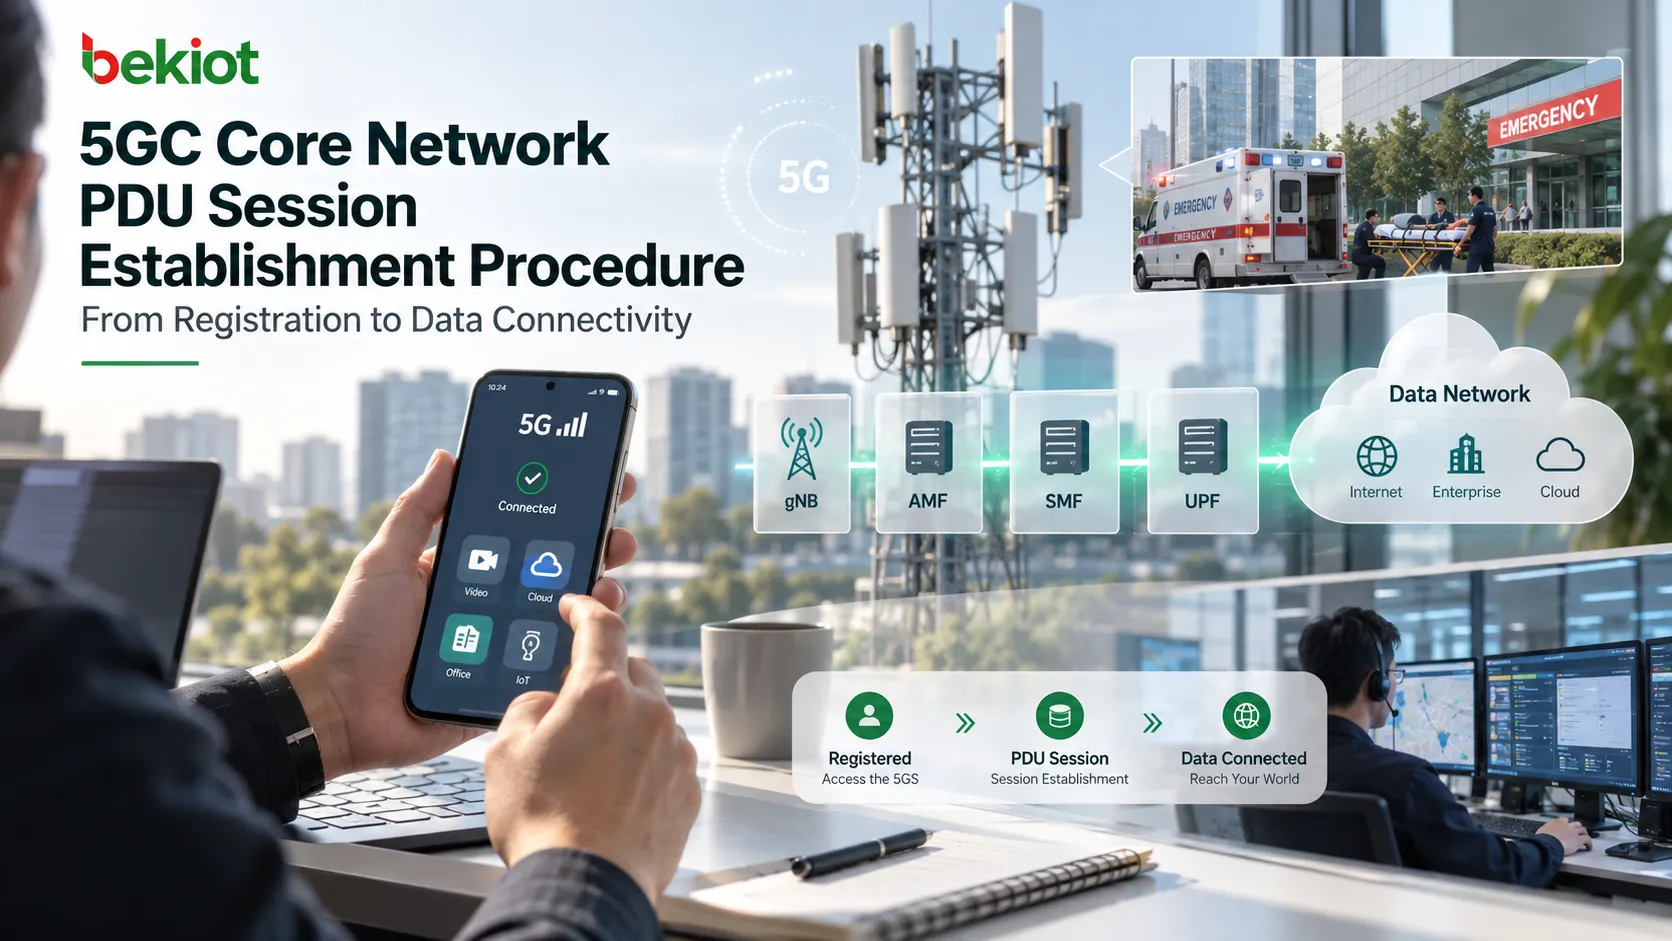
UEが5G登録を完了しても、アプリケーションがインターネットに到達できない場合があります。登録はアクセスとモビリティのコンテキストを確立し、PDUセッション確立はUEをデータネットワークに接続するセッションを作成します。5GアイコンやRegistration Acceptだけでは、セッション確立もパケット転送の成功も証明できません。
本稿では、非ローミングまたはローカルブレイクアウトの手順を基準に、3GPPアクセス上でUEが要求する新規セッションを説明します。ホームルーティングのローミング、緊急セッション、アクセス間移行、コントロールプレーンCIoT最適化には追加または異なる分岐があります。以下の一般的なN3ユーザープレーン手順は、すべての構成に共通するフローではありません。
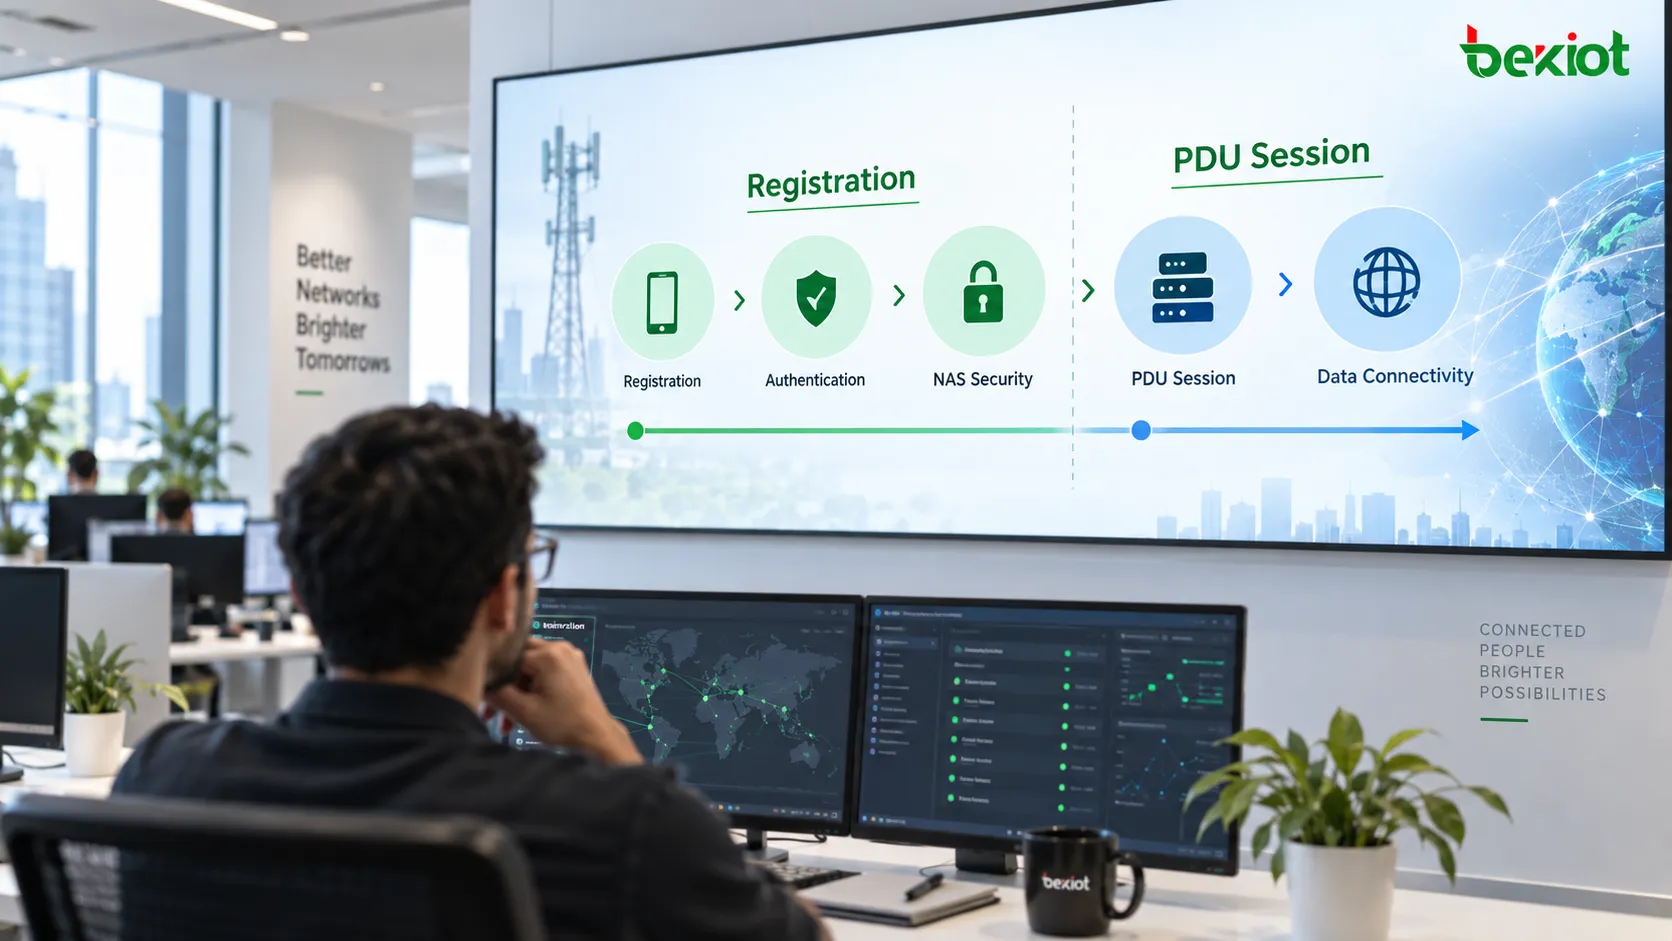
登録とPDUセッションの役割は異なる
AMFは、識別情報の処理、認証、NASセキュリティ、登録管理コンテキストを調整します。PDUセッションは、データサービスに必要なDNN、S-NSSAI、担当SMF、ユーザープレーンのアンカー、認可されたセッションパラメーターを追加します。インターネット、IMS、企業ネットワークの接続には、それぞれ別のセッションを使用できます。
EPCの用語では、PDN接続にEPSベアラーが含まれます。5GSで理解の基準になるのは、QoSフローを含むPDUセッションです。デフォルトQoSルールがLTEのデフォルトEPSベアラーを作るわけではありません。登録済みUEは、PDUセッションがない状態でも、サービス別に複数のセッションを持つ状態でも構いません。セッション確立は登録の直後にも、接続が必要になった後の時点にも実行できます。
IP型のPDUセッションでは、アドレスの割り当てや設定が接続設定の一部になります。Ethernet型やUnstructured型のPDUセッションもあるため、IPアドレスの取得はすべてのセッションに共通する結果ではありません。本稿のIPアドレスの例はIPセッションに適用されます。
NASトランスポートと内部のセッション要求を分けて読む
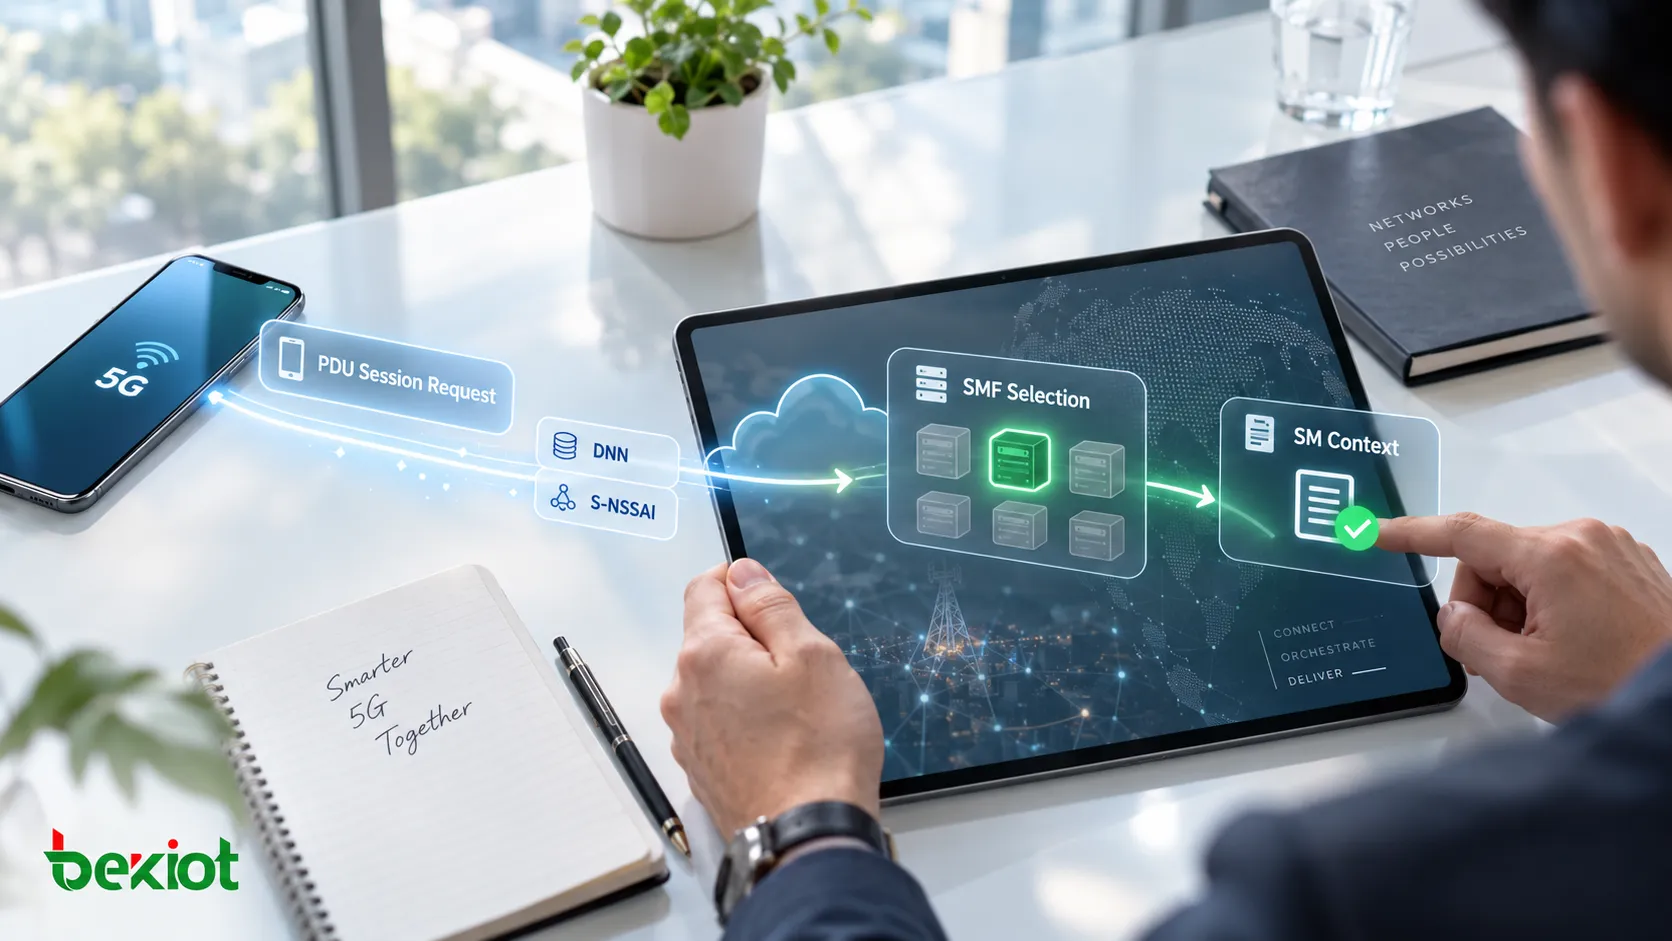
UEはPDU Session Establishment RequestをN1 SMコンテナーに格納し、UL NAS TRANSPORTで送信します。AMFのルーティングに使用するDNN、S-NSSAI、Request Type、PDU Session IDは、内部の5GSMメッセージと区別する必要があります。内部の要求はセッションを識別し、PDU Session TypeやSSC Modeなどのパラメーターを要求します。外側のトランスポートはルーティング用コンテキストを提供します。
PDU Session IDは、同じUEに属するセッションを区別します。SUPIは加入者を識別するもので、個々のセッションを識別するものではありません。
DNNは接続先データネットワークを識別し、SMF選択、UPF選択、ポリシー判断に関与します。
S-NSSAIはネットワークスライスを識別します。要求する組み合わせは、許可されたスライス、加入契約、ネットワーク機能と整合している必要があります。
Request Typeは、初期要求、既存セッション、緊急サービス関連のケースを区別します。メッセージ名だけで新規セッションと判断しないでください。
要求されたパラメーターは認可判断への入力であり、保証された結果ではありません。実際に選択されたDNNとS-NSSAI、および許可されたPDU Session TypeとSSC Modeが、意図したサービスに合っているか確認します。
AMFがSMFを選択しSMコンテキストを作成する
gNBは、TAIやNR-CGIなどのアクセス情報と位置情報を添えて、NGAP経由でNASシグナリングをAMFに転送します。セッションポリシーやUPFの転送ルールを選択するのではなく、その後に必要な無線リソースを制御します。
AMFはDNNとS-NSSAIを処理できるSMFを選択します。NRFによる検出では、スライス、DNN、在圏ネットワーク情報からNsmf_PDUSessionサービスの候補を取得できます。選択は運用構成のポリシーにも依存します。検出結果のキャッシュ、ローカル設定、SCPルーティングによって、トレースに現れる検出のやり取りは変わります。
AMFはNsmf_PDUSession_CreateSMContextを呼び出し、加入者とセッションの識別子、選択されたルーティング情報、N1 SMコンテナーを渡します。SMFがセッション制御を担当し、AMFはアクセスとモビリティの管理およびN1/N2情報の転送を継続します。
加入情報とポリシーがセッションの範囲を定める
SMFは必要に応じてUDMから関連するセッション管理加入データを取得し、その変更通知を購読できます。DNNとS-NSSAIに関連付けられたデータは、PDU Session Type、SSC Mode、Session-AMBR、デフォルトQoSを制限できます。例えばIPv4要求でも、互換性があり認可されたセッションタイプが必要です。
SMFは、該当する段階で加入者とセッションの担当関係をUDMに登録します。データ取得、変更通知の購読、登録は別の操作であり、順序や再利用は手順と既存コンテキストによって決まります。要求のたびに必ず繰り返す単一のトランザクションとして扱うべきではありません。
動的なSMポリシー制御を使用する場合、SMFはPCFを選択し、SMポリシーアソシエーションを確立します。加入者識別情報、DNN、S-NSSAI、位置、加入QoSは認可ポリシーの判断材料になります。該当する場合は、外部データネットワークによる認証または認可も条件付きの確認事項です。
SMFは、ユーザープレーンの処理を設定する前に、UE要求、加入契約の制限、適用ポリシーを調整します。PCFの関与や個々のルールはサービスと構成に依存するため、任意のやり取りがないだけで障害とは判断できません。
N4がセッション要件をUPFルールに変換する
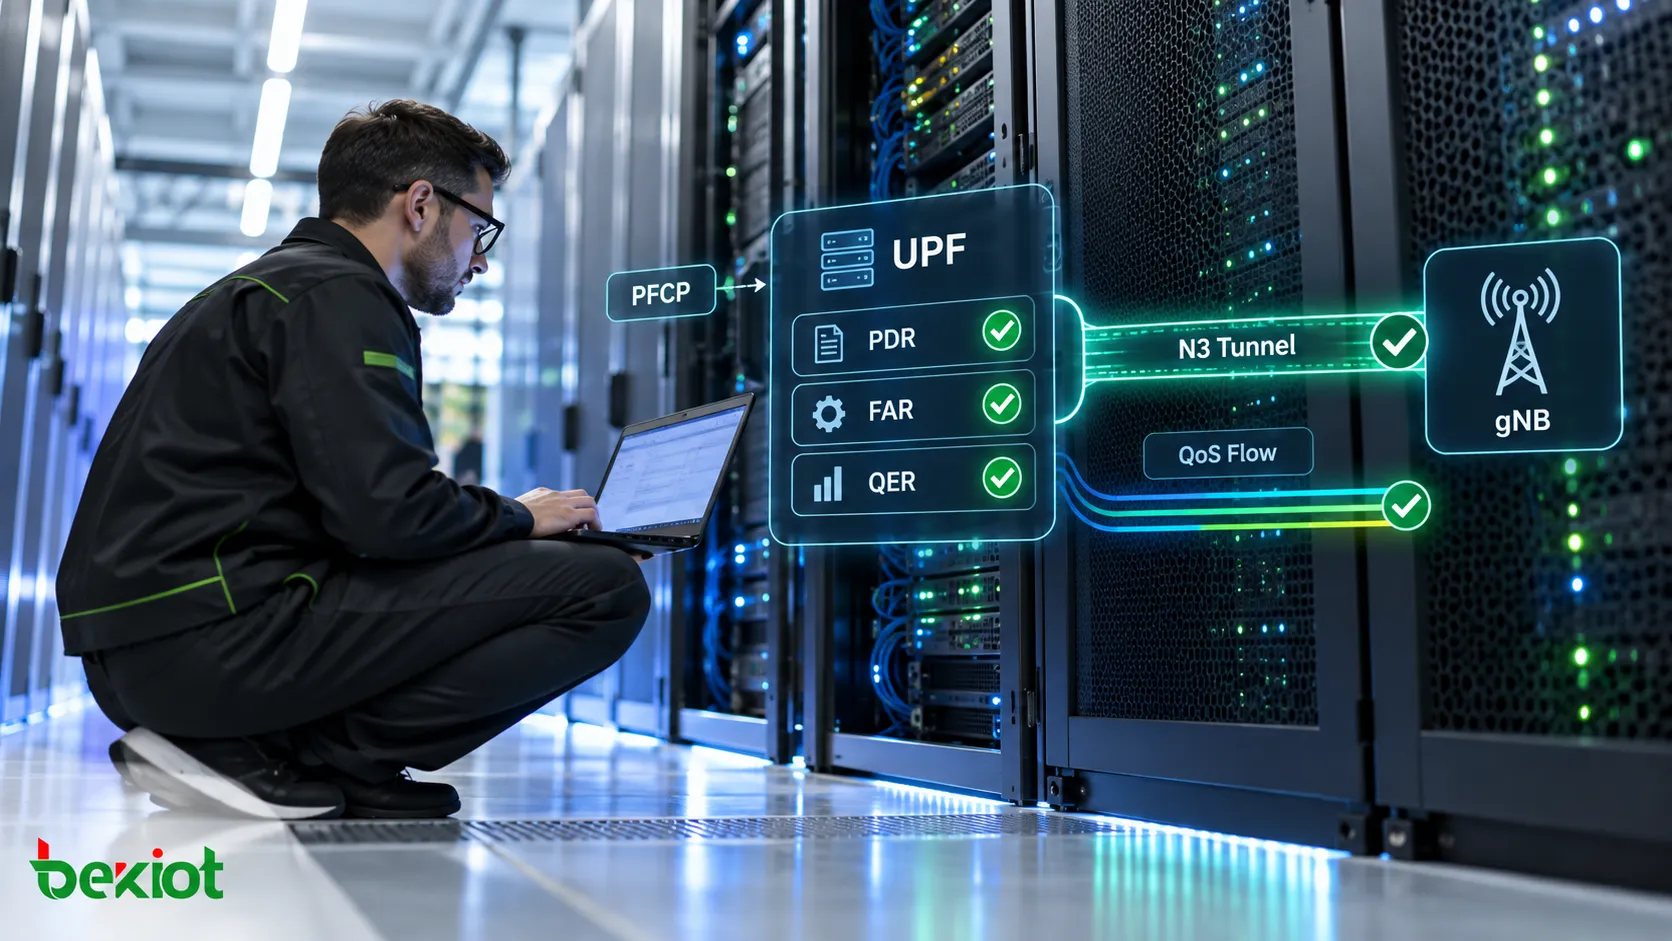
SMFは、DNN、スライス、トポロジー、UE位置などから適切なUPFを選択します。N4上でPFCPを使用し、必要なユーザープレーンセッションを確立または変更します。一般的な新規セッションでは、PFCP Session Establishment Requestで初期ルールを設定します。
PDRはセッションやトラフィックフローに属するパケットを識別し、適用する処理ルールを参照します。
FARは一致したパケットの転送、破棄、バッファリング、その他の対応処理を指定します。
QERは、ゲート制御やレート制御など、適用するQoSの強制を行います。
URRは、適用する利用量の測定と報告を定義します。
これらのルールは連携して動作し、すべてのセッションに同じ構成が必要なわけではありません。ルールの内容だけでなく、PDRの参照先も確認します。正しいFARでも、誤ったPDRに関連付けられていれば転送は正しくなりません。
UPFの応答はF-SEIDでPFCPセッションを識別し、該当する場合は割り当てたユーザープレーントンネル情報を返します。PFCPのF-SEIDはコントロールプレーンのセッション状態を識別し、N3のF-TEIDはGTP-Uトンネルの終端を識別します。両者は置き換えられません。トンネル情報は対応する手順に従って割り当てられ、常に一つの固定方式で作成されるわけではありません。
この時点では、UPF側のN3情報が準備済みでも、gNB側の下り終端はまだ不明な場合があります。したがって、初回のPFCP交換が成功してもデータ経路全体の完成にはなりません。
N1とN2が無線リソースとN3トンネルを調整する
SMFはNamf_Communication_N1N2MessageTransferを呼び出して、二つの異なるペイロードを渡します。N1 SM情報はPDU Session Establishment AcceptをUEへ運び、該当するネゴシエーション結果や認可されたQoSルールを含みます。N2 SM情報は、セッションとQoSフローの情報およびUPF側の上りトンネル終端をRANに提供します。
DNN、S-NSSAI、アドレス情報を確認するときは、メッセージの階層を分けてください。手順全体に関係するすべてのパラメーターが、内部Acceptの情報要素に含まれるわけではありません。IPv6セッションでは、その後のIPv6アドレス設定が必要になることもあります。
AMFはNGAPのPDU Session Resource Setup Requestを送信します。gNBは該当する無線リソースとN3リソースを割り当て、NAS AcceptをUEに届けます。PDU Session Resource Setup Responseでは、受け入れたリソースまたは失敗したリソースと、gNB側の下りトンネル情報を報告します。
AMFはNsmf_PDUSession_UpdateSMContextでN2結果を転送します。その後SMFは、必要に応じてPFCP Session ModificationでgNB終端を提供し、下り転送を更新します。IPアドレスとTEIDの両方を確認してください。その方向に使用するTEIDは受信側終端が割り当てます。
一般的なユーザー経路はUE → gNB → N3 GTP-U → UPF → N6 → データネットワークで、下りは逆方向です。複数UPFや構成固有のルーティングにより、このモデルが拡張される場合もあります。NASでの受け入れ、RANリソース設定、実際のエンドツーエンド通信は、それぞれ別の確認点です。
最初に失敗した確認点を調べる
登録を確認し、AMFでUE要求を取得します。外側のルーティングパラメーターと内部5GSM要求を比較し、セッションID、Request Type、DNN、S-NSSAI、PDU Session Type、SSC Modeを確認します。
SMF選択とSMコンテキスト作成を確認します。NASとサービスベースのシグナリングの間で加入者およびセッション識別子を対応付け、拒否原因やサービスエラーを調べます。
加入契約の認可、適用PCFポリシー、必要な外部認証を確認します。サービス拒否とトランスポート障害を分けます。
PFCP結果、PDR/FAR/QER/URRの関係、方向別のトンネル終端を確認します。gNBの結果と、その後のN4変更があれば確認します。
N3で上りと下りのGTP-Uを観測し、続いてN6のトラフィックを確認します。必要に応じてルーティング、戻り経路、アドレス設定、DNSを調べます。トンネルが動作しても、対象アプリケーションに到達できるとは限りません。
最初に失敗した確認点を使い、問題をNAS、サービスベースのシグナリング、N4、RAN/N3、データネットワークに絞り込みます。有効なセッションAcceptの後に認証確認を繰り返しても、トレースが登録やセキュリティを示していなければ、有用なことはほとんどありません。
よくある質問
登録すればPDUセッションは自動的に確立されますか?
いいえ。両者は別の手順です。UEはセッションなしで登録状態を維持し、後でセッションを要求できます。タイミングはUEの動作、設定されたサービス、ネットワークポリシーに依存します。
Acceptはインターネットサービスの動作を証明しますか?
いいえ。RANリソース、N3の両方向、UPFルール、N6到達性を確認します。IPセッションではアドレス設定と目的のデータネットワークも確認します。すべてのDNNが公衆インターネット接続を提供するわけではありません。
確立後にN4変更が現れるのはなぜですか?
gNB終端はRANリソース設定後に初めて利用できる場合があります。その後SMFがUPFを更新し、下りパケットがその終端を使用するようにします。すべての変更を新しいセッションと見なさず、実際に変更されたルールを読んでください。
QFIとQERは同じものですか?
いいえ。QFIは5GSのQoSフローを識別します。QERはUPFにあるPFCPのQoS強制ルールで、該当するQFIを含むことがあります。識別子と強制ルールの役割は異なります。
関連手順と標準
先行するアクセス手順は5G初期登録を参照してください。既存セッションの削除はPDUセッション解放を参照してください。一つのセッションを解放しても、UEの登録解除が必要とは限りません。
基準となるフローは3GPP TS 23.502、4.3.2.2.1節で規定されています。メッセージ内容とNASトランスポートは3GPP TS 24.501、PFCPルールとトンネルパラメーターは3GPP TS 29.244で定義されています。