
ミッションクリティカル通信とは、通信障害が人を危険にさらし、重要業務を中断し、適切な対応を妨げる可能性がある場面で、組織が依存する音声、警報、情報サービスを指します。決定的な要件は、特定の無線機、電話、ソフトウェアではありません。重要な業務が要求する時間と条件の範囲で、適切な通信を適切な利用者に届ける能力です。
このようなシステムは、業務用無線の利用者、産業用SIP電話、緊急通報ポイント、構内放送・一斉警報設備、指令卓、移動する現場チームを接続できます。管制室では、救難通報を受け、通報者と話し、対応者を割り当て、影響区域へ別の警告を発する必要があるかもしれません。複数の機能が共通管理基盤を使っていても、各機能には異なる時間、範囲、信頼性の要件があります。
運用要件
重要性は障害の結果によって決まる
事務連絡の取り逃しと、緊急通報ポイントからの未応答呼び出しでは、リスクが異なります。鉄道トンネルでは旅客支援回線の喪失が事故報告を遅らせる可能性があります。化学工場では避難放送の失敗により作業員が指示を受けられない場合があります。指令組織では、通話グループの停止によって現場チームが対応優先順位の変更を受け取れなくなる可能性があります。システム要件は、機器の名称ではなく、こうした運用上の結果から導かれます。
計画では、対象利用者と区域、各サービスの最大許容中断時間、呼び出しや警報後の対応手順、優先する通信手段が故障したときの利用可能な手段を特定します。日常業務と緊急対応を支えるシステムでは、両者に異なるサービス水準を割り当てる場合があります。高可用性は故障が絶対に起こらないことではなく、定義した故障条件と復旧目標に基づいて構成と運用手順を設計することを意味します。
適時性、カバレッジ、メッセージの明瞭度
通信経路は、必要な場所で利用でき、内容を理解できて初めて役立ちます。無線カバレッジは、トンネル、地下室、階段室、離れた屋外区域を含む実際の作業経路で評価する必要があります。固定電話と通報ポイントは、人が到達できる場所に設置します。放送スピーカーは、機械騒音、残響、その他の現場条件があっても理解可能な指示を届ける必要があります。
呼び出し確立時間、音声遅延、グループ呼び出しへの接続、警報配信も運用要件です。許容値は、サービス、適用規格、プロジェクト仕様によって異なります。単純な接続試験に合格しても、騒音の大きい生産区域や時間が重要な避難手順には不適切な場合があります。
システム構成
端末とアクセスネットワーク
端末層には携帯・車載無線機、指令卓、産業用IP電話、緊急インターホン、公共通報ポイント、放送局、警報出力装置が含まれます。これらは業務用無線設備、私設または公衆携帯電話網、有線Ethernet、光回線、専用通信回路を利用できます。アクセス網は、利用者が接続できる場所と、どの障害が経路を中断し得るかを決めます。
利用者の移動性と運用要件が異なるため、現場では複数のネットワークを組み合わせることがよくあります。携帯無線機は移動する保守チームを支え、固定通報ポイントは既知の報告場所を提供し、SIP電話は管制室や設備区域に安定した音声端末を設けます。適切な組み合わせを選ぶには、全機器を同じIP網に載せるだけでは不十分です。範囲、電源、物理的保護、中央機器への依存も考慮する必要があります。
呼制御、シグナリング、メディア
SIPシステムでは、シグナリングが必要に応じて連絡先を登録し、セッションの確立、変更、終了を行います。 RFC 3261の第10、13、15節は登録、セッション開始、終了を規定しますが、現場の緊急対応手順は定義していません。IP PBXやSIPサーバーは設定された経路と権限を適用し、音声は通常、別途ネゴシエーションしたIP経路上をRTPメディアとして流れます。メディアは互換端末間を直接流れる場合も、中継、録音装置、会議資源、ゲートウェイを通る場合もあります。登録成功だけでは、双方向音声や正しい緊急ルーティングを証明できません。
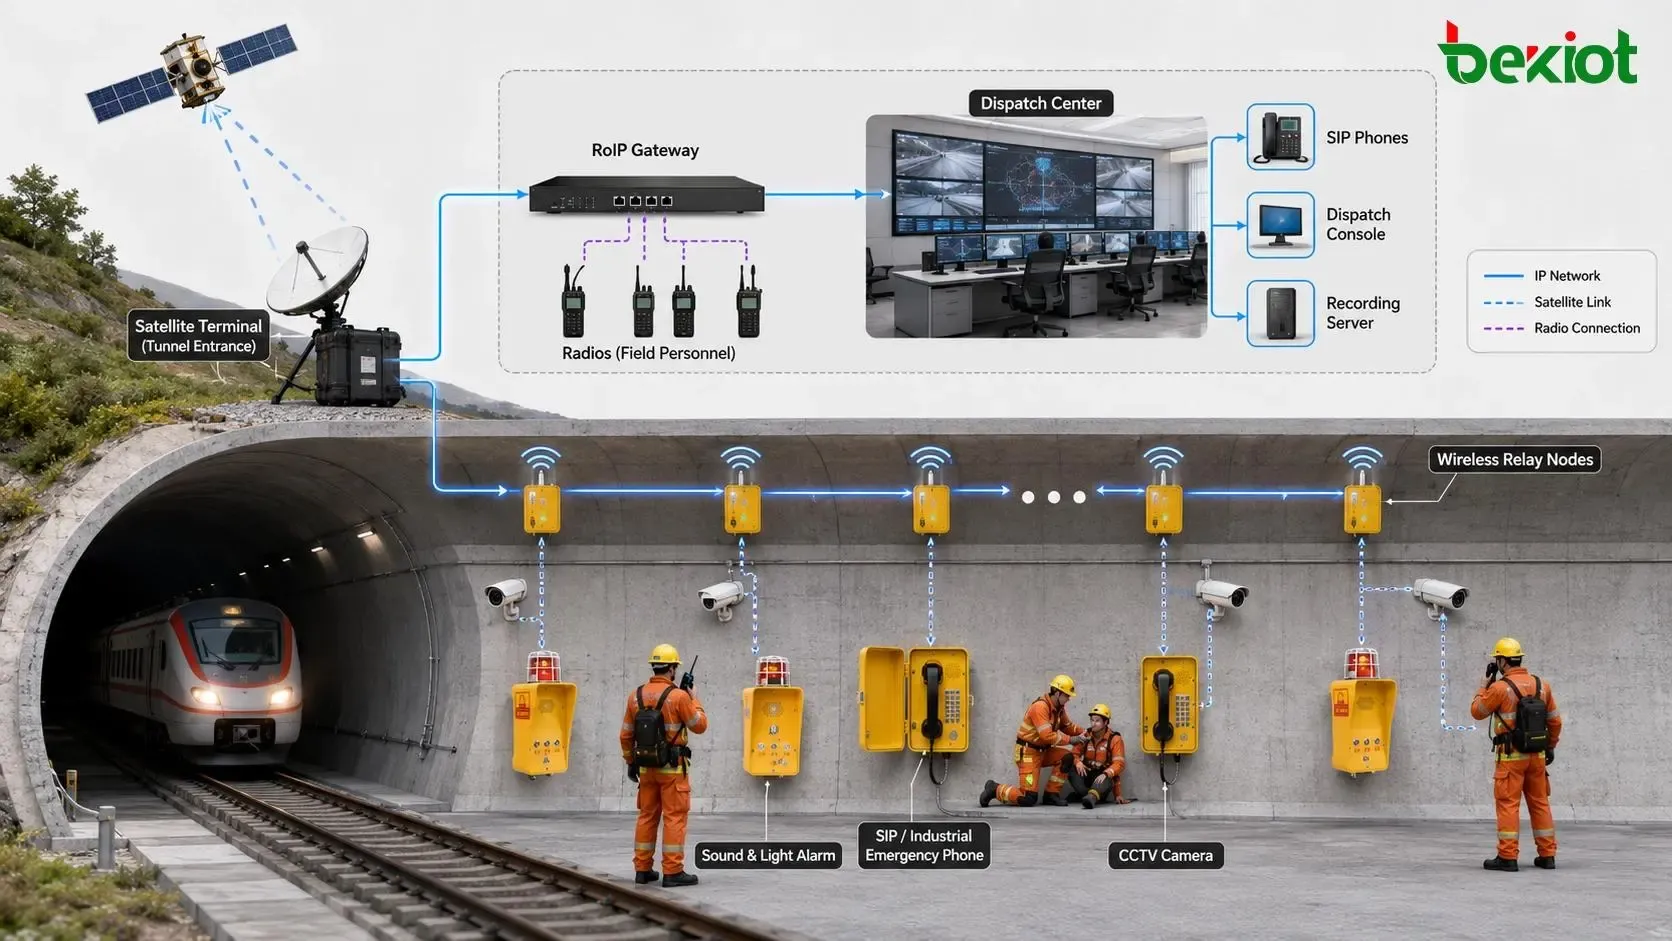
業務用無線システムは、SIPの呼処理とは異なるアクセス・グループ制御手順を使います。相互接続点では、無線ゲートウェイが無線サブシステムとIP指令または電話の間で選択した音声を交換し、各ネットワークは独自の制御機能を保持します。この境界のシグナリングとメディア経路を把握すると、片方向音声、過度な遅延、接続切断の原因を切り分けやすくなります。
指令と警報の連携
この 指揮・指令システム の制御層は、権限を持つ運用者に、事象報告の受信、利用者やグループの選択、音声接続の確立、必要区域へのメッセージ送信を可能にします。接続システムが機能を提供する場合、指令卓は通話記録、機器状態、位置情報、関連映像も表示できます。警報や安全制御の事象は通信ワークフローを開始できますが、警報検出と通信配信の役割は別のままです。
構内放送・一斉警報システムは、双方向の指令通信とは異なり、定義した音響区域へ警告と指示を届けます。連携により事象と放送要求を結び付けられますが、設計では適切な警報優先順位、ゾーン選択、監視付き出力を維持しなければなりません。したがって通信構成は、単一サーバーに登録した機器の集合ではなく、協働するサービス群です。
優先呼び出し、グループ通信、警報
呼び出し優先順位とネットワーク資源
緊急トラフィックは、日常会話と異なる扱いが必要です。プラットフォームによって、緊急呼び出しは優先キューに入る、低優先の放送を中断する、予約済み指令資源を取得する、定義済みエスカレーショングループを起動することがあります。こうした操作の権限は運用上の役割に従うべきです。すべての端末に全施設の音声を上書きしたり、使用中の対応チャネルを中断したりする権限が必要なわけではありません。
アプリケーションの優先順位とネットワークのサービス保証は別の仕組みです。指令サーバーが正しく優先付けしても、基盤網では輻輳、パケット損失、無線チャネル不足が発生する場合があります。エンドツーエンドの動作は容量、アクセス方針、対応する資源制御に依存します。標準化されたMCXサービスでは、 3GPP TS 22.280 V18.5.0の第5.6節が緊急通信を含むサービス優先順位の要件を定義しています。要件は指定されたMCX範囲内に適用され、特定の導入環境がすべての機能を実装している証拠ではありません。SIPアプリケーションの高い優先度だけでは、IP経路全体の帯域は予約されません。
通話グループと複数関係者の連携
一対多の通信により、指令員や現場責任者は各メンバーへ個別に発呼せずに対応チームへ連絡できます。無線通話グループ、グループPTT、会議、選択放送はいずれも集団通信ですが、アクセス規則と動作は異なります。PTTグループでは通常、競合する送信を管理する発言権制御が必要ですが、音声会議では複数人の同時発言を許す場合があります。
グループ設計は担当責任と事象の地理的範囲に従います。保守、警備、緊急対応に別グループを設け、事象が組織境界を越える際に管理された接続を行えます。メンバー変更、グループ選択ミス、チャネル占有、ゲートウェイ遅延を検討する必要があります。技術的につながったグループが、適切に連携できるとは限らないためです。
警報、ゾーン、対応確認
警告配信は、事象検出、運用者または自動による確認、メッセージ選択、ゾーン割当、送信、状態記録という順序を取る場合があります。製油所では、影響を受けた工程区域に音響警告が必要な一方、対応者は別の双方向指令通話を受ける場合があります。交通施設では、旅客に構内放送で指示しつつ、現場職員向けに緊急電話接続を提供する場合があります。
放送コマンドの送信を示すログは、全員がメッセージを聞き、理解した証拠にはなりません。配信監視、アンプとスピーカーの監視、音響測定、運用訓練は、それぞれ異なる側面を確認します。受信確認もサービスごとに異なります。対応者は音声やデータで受領を確認できますが、一方向スピーカーは人間の理解を確認できません。
信頼性、冗長性、フェイルオーバー
単一障害点を取り除く
障害耐性は、共通依存を特定し、そのうちどれを保護するか決めることから生まれます。二台の呼制御サーバーが同じ未保護のスイッチ、電源、上位回線を使う場合、サーバー冗長化の効果は限定的です。二つの通信回線も、同じ脆弱なケーブル経路を通れば独立性が下がります。そのため、地理的に離れた制御装置、代替伝送路、冗長スイッチ、監視付き端末回線、必要なサービス水準に応じた電源を構成に含める場合があります。
制御プレーンとメディア経路の可用性は別々に評価しなければなりません。制御装置が故障した後、待機プラットフォームが新規SIP呼び出しを受けても、すべての通話中音声を維持できるとは限りません。同様に、冗長ネットワーク経路で接続性が復旧しても、無線機や電話の再接続が必要な場合があります。復旧動作は重要サービスごとに定義し、単に自動バックアップと表現してはいけません。
ネットワーク停止中のローカル運用
ローカル代替運用は、広域網や中央プラットフォームの故障の影響を限定します。一部の業務用無線システムでは、適切に設定した端末が、トランキング基盤を利用できないときに直接通信やローカルサイト通信を続けられます。分散放送システムは、サイト制御装置と音声経路が故障した中央回線から独立していれば、ローカル放送を保持できる場合があります。IP電話が指定の内線通話を続けられるのは、必要な登録、経路制御、メディア資源が利用可能な場合だけです。
これらは設計依存の能力であり、無線、SIP、広帯域技術の自動的な特性ではありません。現場の緊急手順は、各故障状態で継続するグループ、内線、ゾーン、通信機能を正確に示す必要があります。技術的代替手段が運用要件を満たせない場合には、手動の代替も用意すべきです。
電源、故障検出、復旧
予備電源は、制御サーバー、ネットワークスイッチ、無線設備、ゲートウェイ、アンプ、重要な現場端末という通信チェーン全体を対象にする必要があります。中央制御装置だけを支えるUPSでは、遠隔スピーカーや無線基地局が失電した場合に運転を維持できません。監視では、端末到達不能、音声出力故障、伝送回線切断、制御サービス停止を区別し、対応チームが実際に失われた機能を把握できるようにします。
フェイルオーバー試験には、故障検出、残存資源によるサービス移行または再確立、競合する経路や優先順位を生じさせずに通常運用へ戻すことが含まれます。復旧では、対象機器の運用再開後に、監視、呼ルーティング、権限を持つ運用者の機能が意図どおりに動くことも確認します。
セキュリティと運用管理
重要通信の権限は、一般利用者に緊急機能を開放せず、認可担当者が引き続き使える状態に保つ必要があります。認証と役割ベースの認可により、全施設放送、対応グループの接続、緊急経路の変更、機密性の高い事象記録へのアクセスを実行できる人を制限できます。シグナリングとメディアの保護は、技術と運用上のセキュリティ要件に応じて適用します。
停止時手順では、中央のID、ポリシー、ログサービスへの依存も扱う必要があります。ローカル認証情報、キャッシュした権限、自律的なサイト制御が利用可能な場合、バックホール故障前に許可範囲と監査方法を定義すべきです。管理された設定変更、保護されたバックアップ、復元確認は、不正変更や破損した設定が通信停止になることを防ぎます。
技術と相互運用性
業務用無線と広帯域サービス
P25とTETRAは、要求の厳しい指令業務や公共安全業務に関連する業務用無線技術で、適切な構成では管理されたグループ通信や緊急手順を支えます。DMRは産業・商用無線網で広く利用され、業務上重要な通信を支援できますが、機能と耐障害性は設計によって異なります。技術選定には、免許周波数、カバレッジ、容量、端末互換性、組織の運用手順も関わります。
広帯域通信は、利用可能なサービスを映像、位置情報、構造化データに広げます。3GPPでは、ミッションクリティカルサービス(MCXと呼ばれることが多い)に、ミッションクリティカルPTT(MCPTT)、ミッションクリティカル映像(MCVideo)、ミッションクリティカルデータ(MCData)が含まれます。これらは固有の手順と要件を持つ定義済みサービス群です。より広い意味のミッションクリティカル通信はMCXの同義語ではなく、商用PTTアプリがLTEや5Gを使うだけで標準準拠MCPTTになるわけでもありません。サービスの違いは、 ミッションクリティカル通信におけるMCXとはで詳しく説明しています。
SIP、PAGA、システム間インターフェース
産業用SIP電話、緊急インターホン、IP指令システムは、固定施設で重要な通信機能を提供できます。構内放送・一斉警報(PAGA)システムは、警告配信、避難指示、監視付き音声出力を担います。全体として必要な耐障害性と運用動作が確保されれば、これらはミッションクリティカル構成の一部になれます。SIP相互運用性そのものは、ミッションクリティカル性能の認証ではありません。
相互接続ゲートウェイは選択した無線グループをSIPや指令資源と接続でき、プラットフォームインターフェースは対応する警報、呼事象、状態データを交換します。橋渡しされた音声経路が、無線機ID、緊急状態、発言権制御、暗号化コンテキスト、ネットワーク優先順位の意味まで伝えるとは限りません。そのため相互運用試験では、境界を越えて保持される情報、グループ所属と認証の対応付け、回線故障時にどのシステムが制御を維持するかを明らかにします。商用PTTから標準化広帯域システムへの移行は、 PoCからMCXへで扱っています。
導入場面と受入試験
公共安全と交通インフラ
緊急対応者は、チーム割当、指示伝達、状況変化の報告にグループ通信と指令連携を使います。鉄道、地下鉄、空港、高速道路、トンネルでは、固定通報ポイント、管制室電話、構内放送、分散した保守要員向け通信が加わります。ネットワークと端末の設計は、移動する利用者、厳しい電波伝播条件、一般利用者向け接続点、旅客と対応者を分けて案内する必要性を考慮します。
エネルギー、産業、大規模施設
製油所、海洋施設、電力網、水道事業、化学処理施設では、通常業務と緊急手順を組み合わせ、防爆機器、産業用インターホン、無線指令、PAGA設備が必要になる場合があります。病院、キャンパス、大規模公共施設は物理的危険が異なっても、管理された警報、職員連携、信頼できる支援ポイントを必要とします。共通の設計課題は、全施設が同じ機器を使うかではなく、現場の異常時にどの通信機能を継続すべきかです。
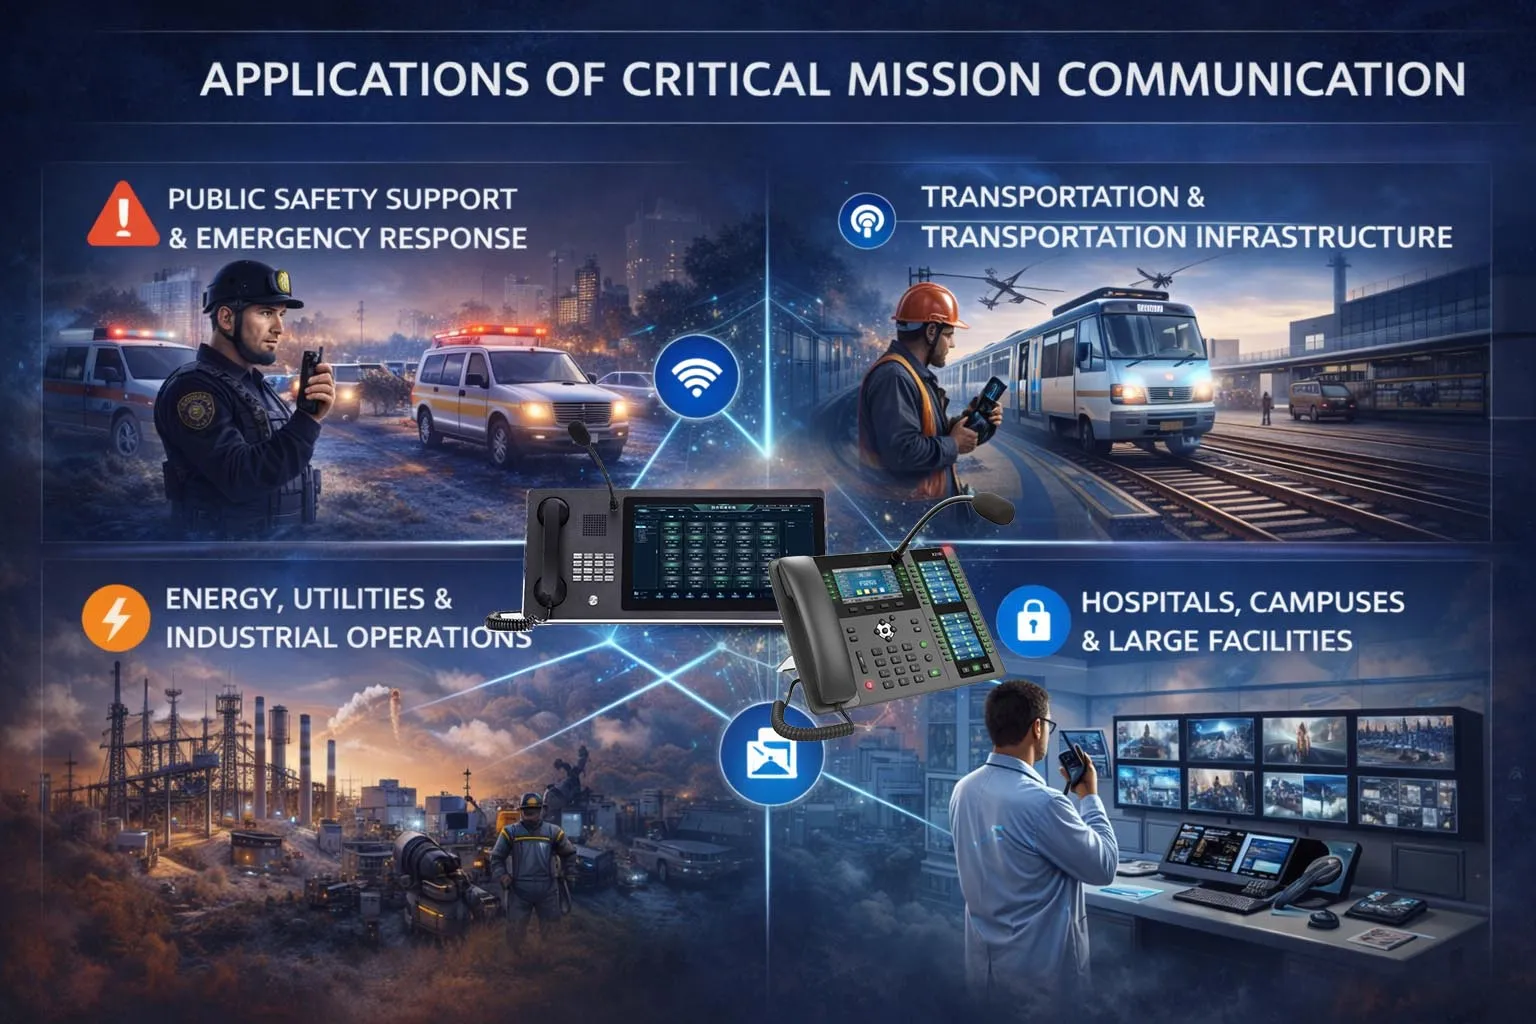
通信経路全体を試験する
受入試験は、報告する利用者から受信する運用者や警告ゾーンまでの実経路を追う必要があります。個別機器のベンチ試験は有用ですが、ネットワークと対応手順全体の性能は立証できません。次の表は技術計画用の確認表であり、普遍的な認証試験ではありません。承認済み試験計画には、通常運用、高トラフィック、背景騒音、機器・電源・伝送障害の管理された模擬試験を含め、継続使用中のサービスを保護します。
| 試験分野 | 確認事項 |
|---|---|
| 呼び出し確立とアクセス | 緊急・通常呼び出しの成功、接続時間、指定先、アクセス権限。 |
| 音声と放送の明瞭度 | 騒音区域と代表的な放送ゾーンを含む、実際の運用地点での音声明瞭度。 |
| 優先順位とグループ処理 | 緊急優先、許可された割込み、グループ所属、発言権制御、同時トラフィック。 |
| メディアとカバレッジ | 想定負荷・移動条件でのエンドツーエンド音声経路、遅延、パケット損失、無線カバレッジ。 |
| フェイルオーバーとローカル代替 | 計画した故障場面で保持されるサービス、中断する呼び出し、再接続動作、利用可能な通信。 |
| 電源と監視 | 予備運転時間、機器警報、故障報告、復旧手順。 |
| セキュリティと事象記録 | 認可された緊急操作、監査証跡、設定復旧、指令資源への保護されたアクセス。 |
受入基準は、一般的な性能宣伝を流用するのではなく、プロジェクトの運用リスクと適用要件に基づいて定めます。有用な試験記録は、初期条件、影響利用者、観察動作、中断時間、復旧措置、利用不能のまま残った機能を示します。これにより、耐障害性のある設計と、図面に冗長部品を載せただけの設計を区別できます。
よくある質問
3GPP MCXはどのような場合に適するか
標準化された広帯域ミッションクリティカルPTT、映像、データサービスが必要で、必要な3GPP機能を支えるネットワークとサービス基盤を利用できる組織にMCXは適しています。選定では、範囲、サービス優先順位、利用者・グループ管理、既存無線システムとの連携、端末対応、サービス運用責任を確認します。異なる通信ニーズを持つ固定産業施設では、業務用無線、SIP電話、緊急放送の組み合わせを使う場合もあります。
緊急呼び出しで試験すべきSIP機能は何か
試験は現場電話またはインターホンから始め、想定する応答先で終える必要があります。緊急発信方法、ルーティング先、双方向音声、許可された呼び出し優先、運用者の対応可能性、サーバーや回線喪失後の復旧を確認します。ローカル代替経路を使う場合は、通常呼び出しの成功から推測せず、中央サービスを意図的に切断して試験します。
通話中の呼び出しはネットワークのフェイルオーバーを乗り越えられるか
故障した部品と、シグナリングおよびメディアの扱いによります。独立したメディア経路がある通話は呼サーバー故障中も続く場合がありますが、故障した中継を通る通話は切断される可能性があります。新規呼び出しを受ける待機制御装置が、既存セッションの状態を保持するとは限りません。通話中の切替試験では、音声が継続、一時停止、再接続するか、利用者の再発呼が必要かを記録します。
ネットワーク輻輳中の緊急呼び出し優先順位をどう試験するか
隔離試験環境または承認済み保守時間帯で代表的な通常トラフィックを生成し、実際のアクセス・制御機器から緊急呼び出し、グループPTT要求、高優先放送を開始します。パケット損失、回線占有、無線チャネル使用を監視しながら、呼受付、確立時間、認可された割込み、発言許可動作、明瞭度を観察します。定義した基準と比較し、合意したバックアップ場面も繰り返します。指令員画面の優先表示だけでは、エンドツーエンド性能の十分な証拠になりません。