防爆SIP電話は「登録済み」と表示されていても、呼び出しが鳴らない、無音で接続される、応答後に切断される場合があります。登録、呼設定、メディア転送、物理的な音声経路はそれぞれ別の確認事項です。設定変更や電話交換の前に、最初に失敗する段階を特定します。
まず遠隔ログと承認済みの試験通話から始めます。危険場所での現物点検には、有資格・適任の担当者、現場の作業許可、エネルギー源の隔離、機器の取扱指示が必要です。必要な管理措置なしで通電中の筐体を開けたり、一般のノートパソコンや試験器を危険場所で接続したりしてはいけません。ネットワーク診断は防爆保護の健全性を証明しません。
登録で確認できることと、未確認のまま残ること
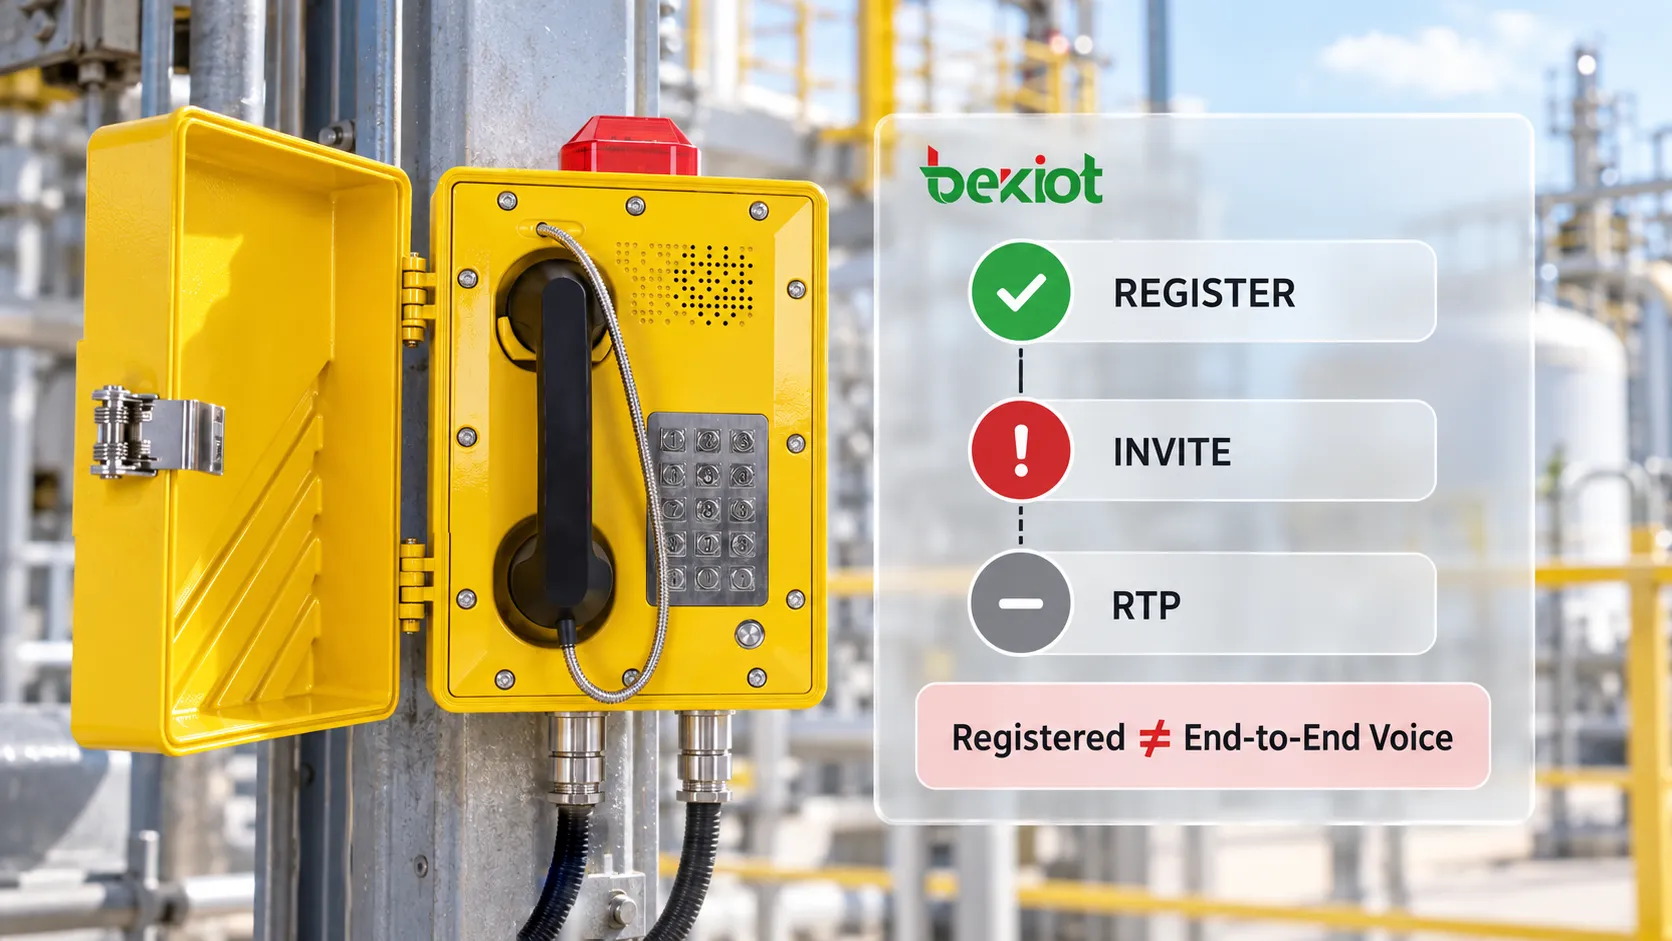
REGISTERトランザクションの成功は、レジストラが登録要求を受理したことを示します。結果を理解するにはContactのバインディングと有効期限を確認します。認証は一般的ですが、200 OKだけでは認証が実行された証明になりません。表示状態は、現在の到達性ではなく以前の更新を反映している場合があります。
通話には、正しい宛先に届くINVITE、受け入れ可能なセッション記述、機能する音声経路が引き続き必要です。端末のContact、PBXのルーティング、ゲートウェイやSBC、メディア宛先は、異なるアドレスやポリシーに関係する場合があります。FXSゲートウェイ経由のアナログ防爆電話は、そのゲートウェイを含めて診断します。電話そのものはネイティブSIP端末ではありません。
設定を変更する前に症状を分類する
| 観測した症状 | 最初に収集する証拠 |
|---|---|
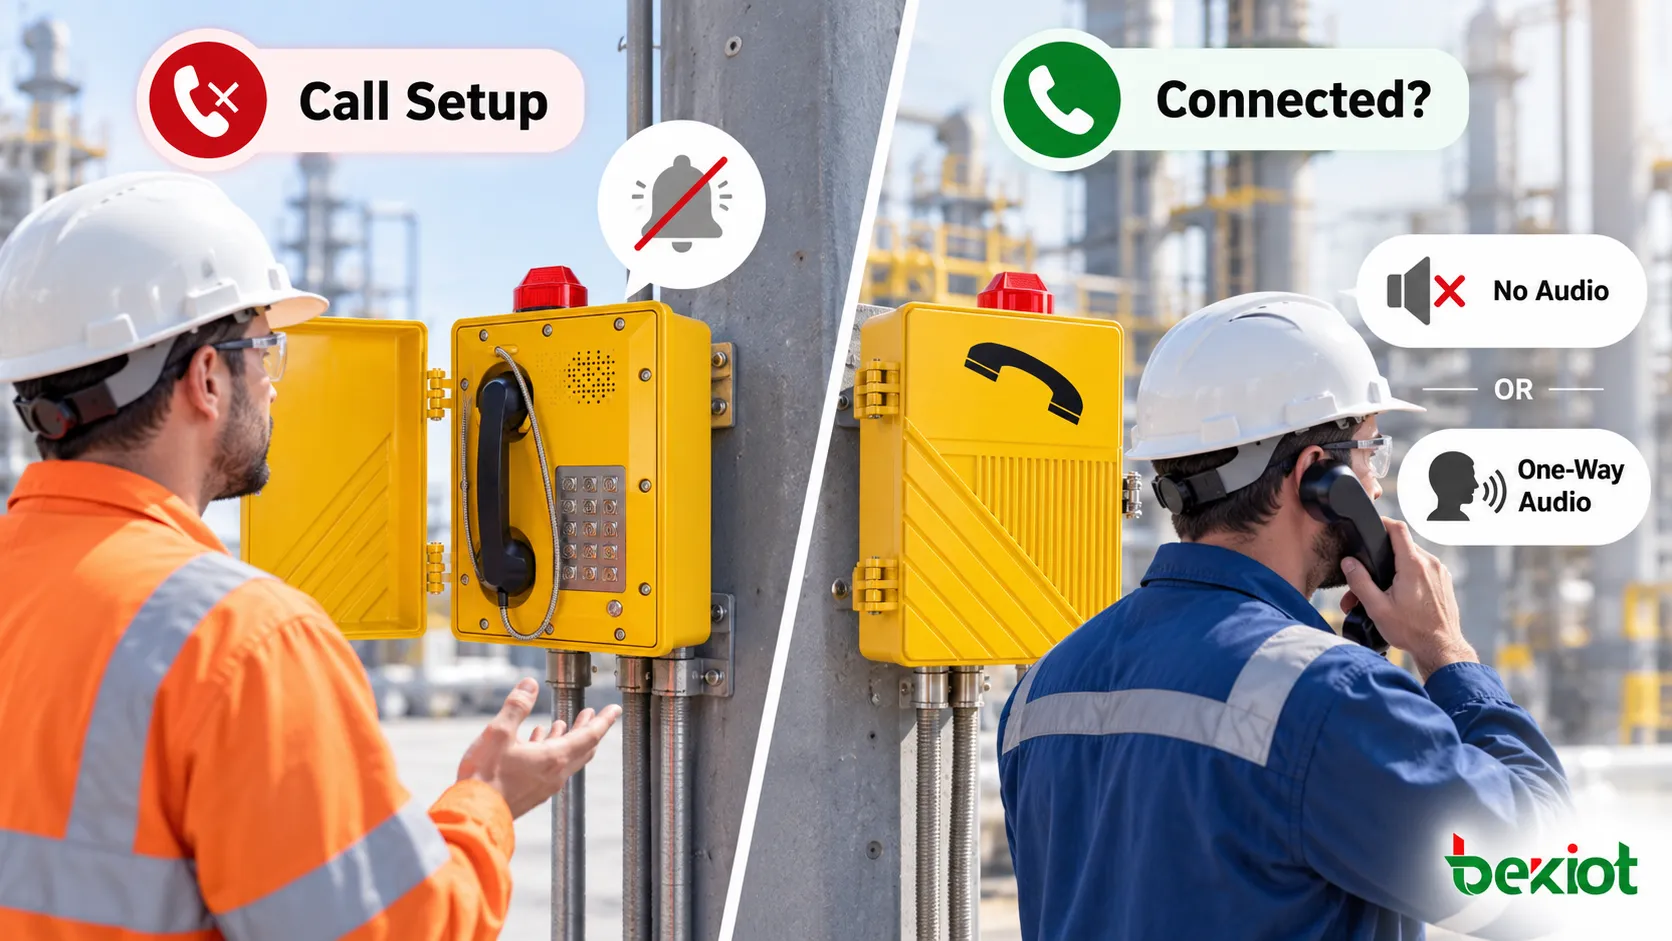
| 呼び出しが鳴らない、または即座にエラーになる | 送信INVITE、宛先、最終応答、PBXの経路。 |
| 接続されるが無音、または片通話になる | SDPのアドレスとポート、続いて各方向のメディア到着。 |
| 応答後に切断される | ACKの到着、BYEの送信元、トランザクションタイマー、プラットフォームのログ。 |
| 音声が途切れる、または断続的になる | RTPシーケンスの欠落、ジッター、回線負荷、ローカル音声の挙動。 |
時刻、発着信番号、方向、ファームウェア、構成、最近の変更を記録します。内線、外線、指令、放送の各宛先で同じように失敗するか確認します。特定経路の障害と全通話に及ぶ障害は異なるため、再起動や設定編集の前に失敗した通話のトレースを保存します。
手順1:最初の障害までシグナリングを追う
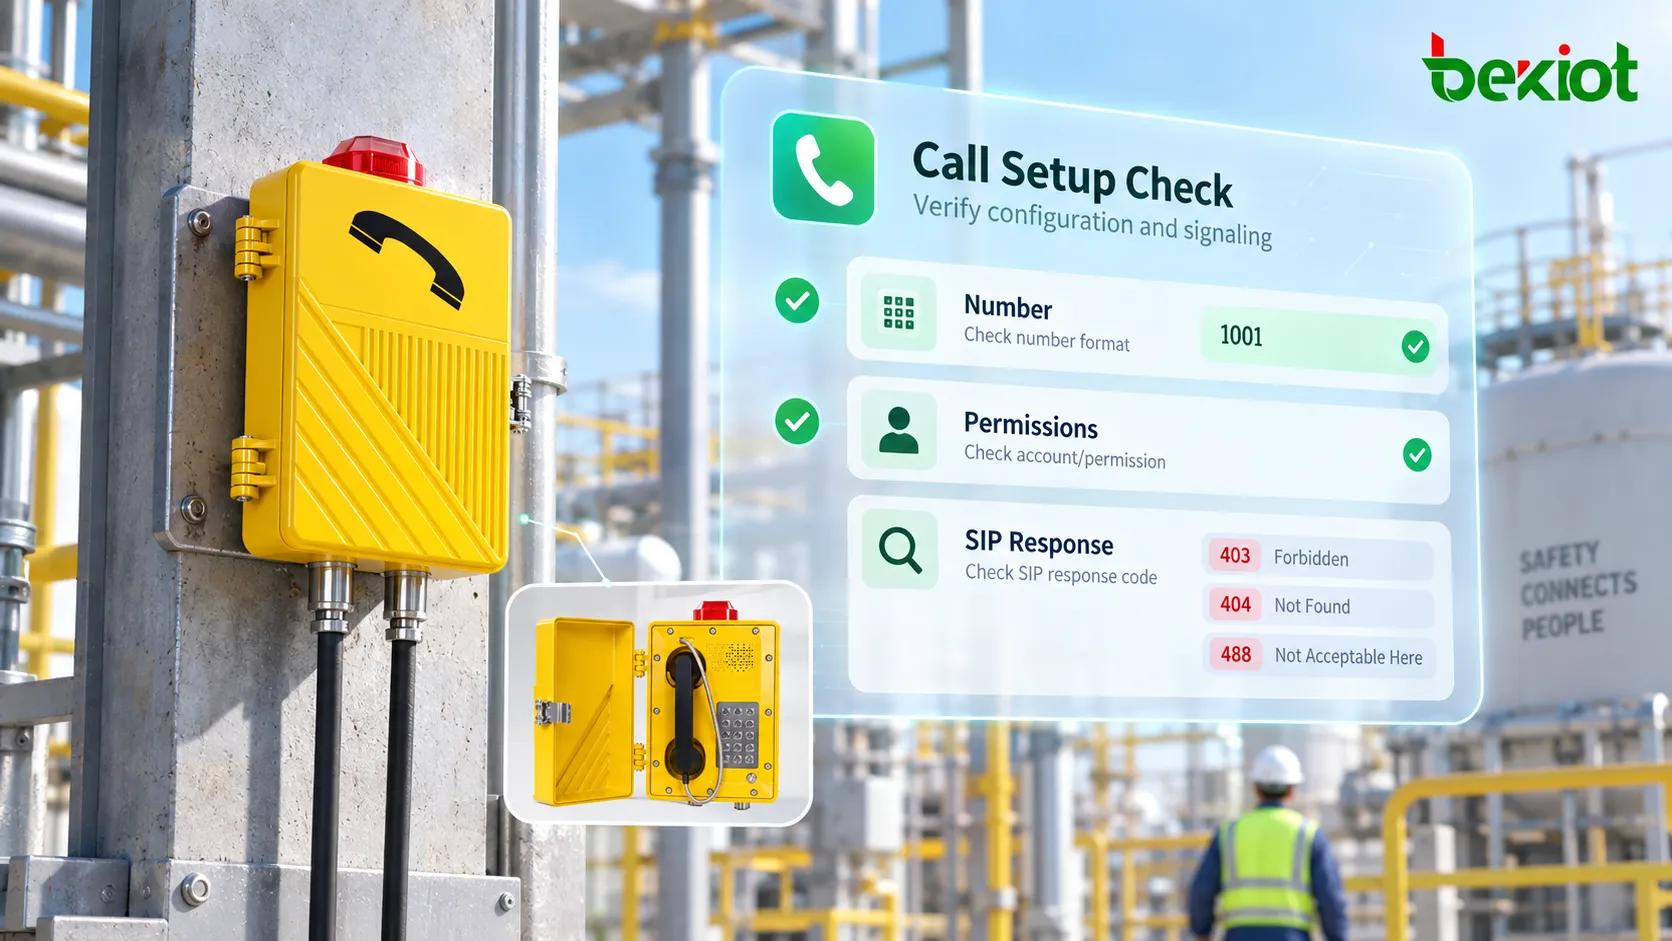
ダイヤルした番号を実際のRequest-URIとPBXのダイヤルプランに照合します。プレフィックス、番号変換、発信権限、目的の内線やトランクへの経路を確認します。着信障害では、現在登録されているContactと、着信INVITEが電話に到達しているかを確認します。
応答コードは証拠であり、完全な診断ではありません。最初の401や407は通常の認証チャレンジの場合があります。ループや認証付き再試行の拒否を調査します。403は拒否、404は指定ユーザーまたはドメインが見つからないこと、408はタイムアウト、480は一時的な利用不可を示します。488は単純なコーデック不一致以外のセッション特性を拒否する場合もあります。応答の詳細と生成元システムのログを確認します。
PBXにINVITEが届かない場合は、DNS結果、VLAN、ゲートウェイ、トランスポート、宛先ポート、アクセス規則を比較します。受信しても転送しない場合は、プラットフォームのルーティングとポリシーを調べます。応答されたINVITEでは、該当する通話レッグで200 OKとACKを確認します。接続表示だけでは、すべての交換が完了した証明にはなりません。
SIPではポート5060、TLSでは5061がよく使われますが、別のポートも使用できます。想定のポート範囲を開くのではなく、設定されたトランスポートと待受サービスを確認します。TLSでは通常のネットワークキャプチャで暗号化されたSIP内容は確認できないため、承認された端末またはサーバーの診断機能を使います。
手順2:SDPと実際のメディア経路を比較する
交渉済みSDPのc=、m=、a=rtpmap、a=sendrecvなどの方向属性を確認します。セッションレベルとメディアレベルの接続情報、受け入れられた形式、拒否または非アクティブなストリームを調べます。オファー/アンサーは異なるSIPメッセージで行われる場合があるため、INVITEと200 OKに常に交渉全体が含まれるとは考えないでください。
通知された各メディアアドレスとポートが、導入構成を通じて到達可能か確認します。プライベートアドレスが問題になるのは相手からルーティングできない場合であり、プライベートであること自体ではありません。ファイアウォールやNAT境界の両側でパケットを比較して、どこで片方向が途絶えるか特定します。設定されたメディアフローを許可します。すべての電話に共通するRTPポート範囲はありません。
SBCは、そのように設定されていればメディアを中継点に固定できます。STUN、TURN、ICEは役割が異なり、端末とプラットフォームで互換性のある対応が必要です。いずれもNATを解決する万能な設定項目ではありません。SIP ALGやファイアウォールの動作を変更する前に設計を確認し、元に戻す手段を確保します。
各レッグで、受け入れられたペイロードタイプ、コーデックパラメーター、パケット化、RTP/SRTP要件を比較します。ゲートウェイやPBXがトランスコードできるのは、その機能に対応し有効化されている場合だけです。SDPアンサーが複数の形式を受け入れる場合もあり、必ず一つのコーデックだけを選ぶという理解は不正確です。防爆筐体や別モデルから対応コーデックを推測してはいけません。
保留、転送、re-INVITE後にメディアが止まる場合は、新しいSDPのアドレス、ポート、方向を元のセッションと比較します。一定時間後の切断では、セッションタイマーやNATタイムアウトを原因と決める前に、解放メッセージとログを確認します。RTP損失とジッターは転送の挙動を示すもので、マイクが有効な音声を生成していることを証明しません。
手順3:ローカル音声系統と必要なサービスを確認する
メディアが正しい端末に届いたら、承認済み手順でミュート、ゲイン、受話器、マイク、スピーカー、選択した音声出力を確認します。双方向のパケットでも無音や復号できないペイロードを運んでいる場合があります。正常な通話と端末を比較しますが、交換で直っただけでハードウェア故障の証明とは考えないでください。認証情報、ファームウェア、スイッチポート、ネットワーク設定も異なる場合があります。
搭載されている場合、受話器、ハンズフリー、外部放送出力は別々に試験します。受話器が動いても、外部アンプ、ホーン回路、放送リレーが正常とは限りません。指令側の位置表示、録音、優先制御、警報連動は、該当端末が明示的に実装していない限り、プラットフォームや統合側の機能です。
端末診断、ミラーポート、PBX、SBCなど、適切で承認された箇所で同期したキャプチャを行います。SIP Call-IDとタイムスタンプを照合し、SBCが異なる通話レッグを生成する場合があることに留意します。必要な通信だけを取得し、ログと録音を保護します。暗号化SRTPは、承認された鍵情報と適切な解析方法なしに、通常のキャプチャから聴取することはできません。
一つの管理された変更後に、失敗していた経路と音声の両方向を再試験し、影響する放送・指令機能と、計画されたフェイルオーバー後の復旧を確認します。最終設定、トレース参照、結果を保存します。長期的な監視と設定管理については、防爆放送電話の遠隔保守を参照してください。
よくある質問
内線は通じるのに外線が失敗するのはなぜですか。
外線では、トランクのルーティング、権限、番号変換、上位網のポリシーが加わります。登録でトランクまで試験されると考えず、成功した内線経路と失敗したトランク通話について、戻りのシグナリングとメディアレッグも含めて比較します。
無音の障害はすべてコーデックの問題として扱うべきですか。
いいえ。まず交渉されたセッションと、各端末へのメディア到着を確認します。ルーティング、NAT、アクセス規則、SRTP互換性、ローカル音声はいずれも無音を引き起こします。ウェブ画面のコーデック設定だけでは、実際の通話で交渉した内容を証明できません。
再起動は修理といえますか。
再起動でプロセスやマッピングが回復する場合はありますが、原因は特定できません。可能であれば先に証拠を保存し、再現可能な復旧を確認します。サービス停止を記録し、保守中は現場の代替通信手段を手配します。
技術参考資料
プロトコルの根拠:IETF RFC 3261、SIPおよびIETF RFC 3264、SDPオファー/アンサー。危険場所の保守に関する背景:爆発性雰囲気での電気に関するHSEガイダンス。